VPN (Virtual Private Network, виртуальная частная сеть) — это технологический сервис, создающий зашифрованный цифровой туннель между вашим устройством и удаленным сервером. Через этот туннель перенаправляется весь исходящий и входящий интернет-трафик. При включенном подключении интернет-провайдер и сторонние наблюдатели видят только факт передачи зашифрованного потока данных к одному IP-адресу, а целевые сайты и сервисы фиксируют сетевой адрес и локацию самого VPN-сервера, а не ваше реальное местоположение. Технология защищает передаваемую информацию в незащищенных Wi-Fi сетях, обеспечивает безопасный доступ к корпоративным ресурсам, помогает обойти локальные сетевые фильтры и оптимизирует маршруты передачи данных. При этом VPN не гарантирует 100% анонимности, не защищает от фишинга и не заменяет антивирусное ПО.
Что такое VPN и каков принцип его работы на пальцах
Разбираясь с тем, впн это что за технология и зачем она нужна, проще всего провести аналогию с транспортной системой.
Представьте, что вы отправляете бумажное письмо через обычную почту. На конверте крупно написаны ваш домашний адрес (ваш реальный IP-адрес) и адрес получателя (сайт, к которому вы обращаетесь). Каждый почтальон, сортировщик и промежуточный пункт (интернет-провайдер, магистральные операторы) видит, кому и куда вы пишете, а получатель точно знает, из какой квартиры отправлено письмо.
Когда вы включаете VPN, схема кардинально меняется:
- Вкладыш в бронированный инкассаторский сейф: Ваше письмо на самом устройстве упаковывается в зашифрованный контейнер, который невозможно прочитать без специального ключа.
- Маршрутизация до промежуточного пункта: Это письмо в сейфе отправляется не напрямую адресату, а в специальный защищенный хаб — VPN-сервер.
- Что видит провайдер: Почтовая служба (ваш провайдер) видит только то, что вы отвезли закрытый сейф по адресу хаба. Ни точного содержания письма, ни конечного получателя провайдер прочитать не может.
- Пересылка конечному адресату: VPN-сервер открывает сейф своим ключом, достает ваше письмо, указывает на нем свой собственная обратный адрес (IP-адрес сервера) и пересылает его конечному сайту.
- Обратный путь: Ответ от сайта приходит на VPN-сервер, упаковывается обратно в шифрованный сейф и возвращается на ваше устройство.
Пользователи, впервые выясняющие, что такое vpn, часто думают, что это сложная программа, требующая глубоких знаний в сетевом администрировании. На практике современный vpn это фоновый сетевой сервис, который интегрируется в операционную систему вашего смартфона, компьютера или ТВ-приставки, выполняя всю математику криптографической защиты незаметно для пользователя.
Если сформулировать максимально емко: что такое впн с технической точки зрения — это виртуальный сетевой интерфейс (виртуальная сетевая карта), создаваемый в системе, который перехватывает трафик приложений, кодирует его алгоритмами шифрования (например, AES-256 или ChaCha20) и отправляет по протоколу UDP/TCP на удаленный хост.
Анатомия VPN-соединения: что происходит с трафиком от клика до открытия сайта
Чтобы детально понять, как работает технология, проследим путь одного сетевого пакета (например, при попытке открыть веб-страницу) на всех этапах его передачи.
Этап 1: Рукопожатие и обмен ключами (Handshake)
При нажатии кнопки «Подключиться» клиентское приложение VPN связывается с сервером по выбранному протоколу. Происходит процедура авторизации и асимметричного обмена ключами шифрования (с использованием алгоритмов RSA или Elliptic Curve Diffie-Hellman). После успешной проверки сторон генерируется сеансовый симметричный ключ, которым будет шифроваться весь последующий трафик. Этот этап занимает от нескольких миллисекунд до пары секунд.
Этап 2: Инкапсуляция и создание туннеля
Когда браузер формирует запрос GET /index.html, стандартный сетевой стек операционной системы перенаправляет пакет не на физическую сетевую карту (Wi-Fi или Ethernet), а на виртуальный сетевой адаптер (TUN/TAP).
Приложение VPN берет исходный IP-пакет (содержащий ваш реальный IP, IP сайта-назначения и передаваемые данные) и зашифровывает его целиком. Затем зашифрованный массив данных обворачивается в новый («внешний») IP-пакет. В заголовке внешнего пакета указаны:
- IP-отправителя: Ваш реальный IP-адрес, выданный провайдером.
- IP-получателя: IP-адрес VPN-сервера.
Этап 3: Транзит через сеть провайдера
Внешний пакет передается через вашего интернет-провайдера, магистральные каналы связи и промежуточные маршрутизаторы. С точки зрения оборудования провайдера этот трафик выглядит как непрерывный поток случайных зашифрованных байтов, идущий к фиксированному IP-адресу VPN-сервера.
Этап 4: Декапсуляция и NAT на стороне сервера
Получив пакет, VPN-сервер расшифровывает внешнюю оболочку с помощью сеансового ключа, извлекает исходный IP-пакет, подменяет в нем ваш реальный IP-адрес на собственный внешний IP-адрес (технология NAT — Network Address Translation) и отправляет запрос дальше в публичный интернет.
Этап 5: Ответный маршрут
Целевой сайт принимает запрос, думая, что к нему обратился обычный посетитель, находящийся в стране расположения VPN-сервера. Сайт формирует ответ и отправляет его обратно на IP-адрес VPN-сервера. Сервер зашифровывает полученный ответ, упаковывает его в туннель и отправляет на ваше устройство, где приложение VPN расшифровывает данные и передает их обратно в браузер.
Что именно меняется после подключения: полный разбор видимости трафика
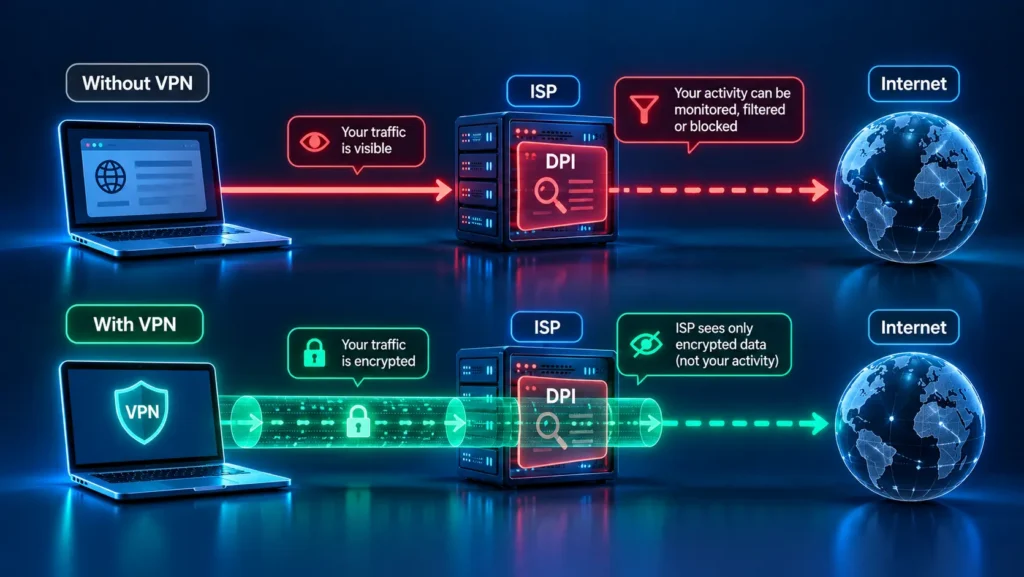
Для наглядности сравним, какую информацию о ваших действиях получают различные участники сетевого обмена при обычном подключении и при использовании качественного защищенного туннеля.
| Наблюдатель / Узел сети | Обычное подключение (Без VPN) | Подключение через VPN |
| Ваш интернет-провайдер (ISP / Оператор) | Видит все домены (SNI), IP-адреса посещаемых сайтов, точное время сессий, объем трафика, тип используемых протоколов. | Видит только IP-адрес VPN-сервера, время подключения и общий объем передаваемого зашифрованного трафика. |
| Конечные сайты и сервисы | Видят ваш реальный IP-адрес, данные о геолокации (город/район), название и код вашего интернет-провайдера. | Видят IP-адрес и геолокацию VPN-сервера. Ваш реальный IP-адрес и провайдер скрыты. |
| Владелец публичного Wi-Fi (Кафе, Отель) | Может перехватывать нешифрованный трафик, видеть историю запросов DNS, подменять страницы и внедрять рекламу. | Видит только шифрованный поток данных между вашим устройством и VPN-сервером. Перехват трафика бессмыслен. |
| Сетевые фильтры и системные администраторы | Блокируют доступ к ресурсам на основе доменного имени, IP-адреса или категории сайта. | Не могут определить, к какому конечному сайту вы обращаетесь, так как весь трафик идет на один VPN-сервер. |
| Маркетинговые трекеры и рекламные сети | Связывают ваши действия с физическим IP-адресом и географией провайдера для построения рекламного профиля. | Не могут опереться на IP-адрес, так как он совпадает с адресами тысяч других пользователей того же VPN-сервера. |
Разница между VPN, прокси, SmartDNS и встроенным прокси Telegram
Многие пользователи путают VPN с другими инструментами обхода ограничений и защиты данных. В таблице ниже разобран функционал каждой технологии, чтобы вы могли выбрать оптимальный вариант под конкретную задачу.
| Параметр сравнения | VPN (Virtual Private Network) | HTTP / SOCKS5 Proxy | SmartDNS | Встроенный Telegram Proxy (MTProto) |
| Уровень работы в системе | Вся система (все приложения, браузеры, игры, системные службы). | Отдельное приложение или браузер, где вручную прописаны настройки. | На уровне DNS-запросов системы или роутера. | Строго внутри приложения Telegram. |
| Шифрование трафика | Полное шифрование всего трафика устройства (AES-256 / ChaCha20). | Отсутствует или минимальное (в зависимости от типа прокси). | Отсутствует. Шифруются только DNS-запросы (если используется DoH/DoT). | Шифрует только трафик мессенджера Telegram. |
| Защита в открытом Wi-Fi | Максимальная (полная изоляция от локальной сети). | Нулевая или минимальная. | Отсутствует. | Защищает только сессию Telegram. |
| Влияние на скорость и ping | Минимальное или среднее (зависит от протокола и загрузки сервера). | Минимальное. | Практически отсутствует (трафик идет напрямую). | Не влияет на остальные приложения. |
| Устойчивость к DPI и блокировкам | Высокая (при использовании маскировки трафика). | Низкая (легко определяются и блокируются). | Средняя (не помогает при IP-блокировках). | Высокая для Telegram, бесполезна для других сайтов. |
Почему прокси и SmartDNS не заменяют VPN
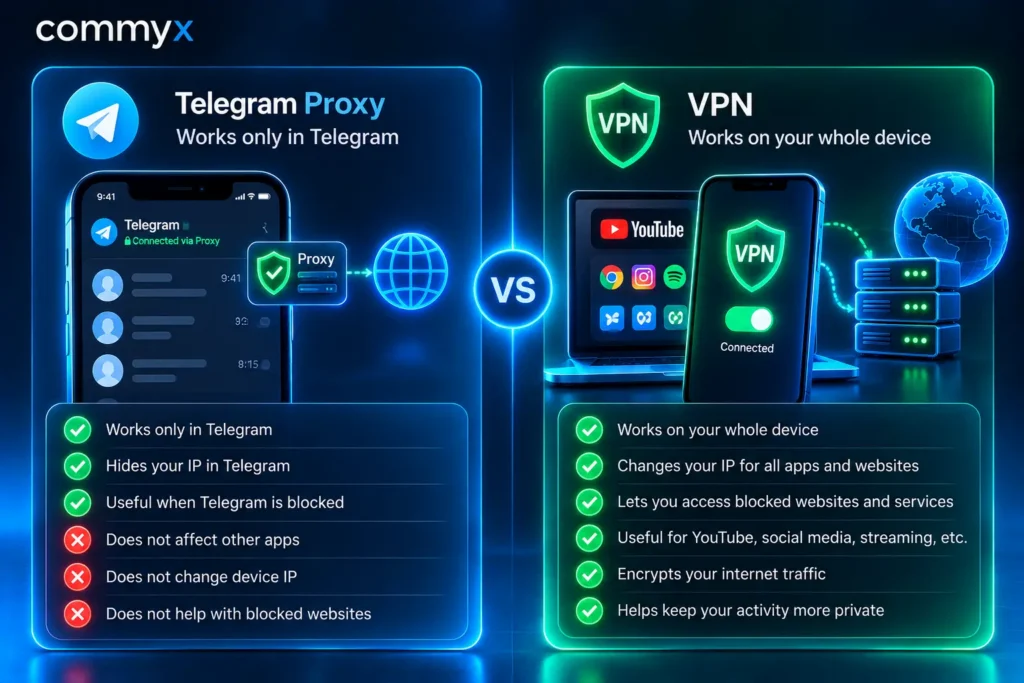
Прокси-сервер меняет IP-адрес только для того конкретного приложения, в котором он настроен (например, для одного браузера). При этом прокси-серверы часто не шифруют трафик вовсе, что делает их непригодными для использования в публичных Wi-Fi сетях.
SmartDNS перенаправляет только ваши DNS-запросы через специальный сервер, не зашифровывая основной поток данных и не скрывая ваш реальный IP-адрес от конечного сайта.
Встроенный MTProto-прокси в Telegram решает задачу доступности исключительно самого мессенджера, но совершенно не защищает ваш браузер, почтовый клиент, банковские приложения или онлайн-игры.
Для чего используют VPN: 6 ключевых практических сценариев
Практическая ценность виртуальных частных сетей выходит далеко за рамки рядового веб-серфинга. Рассмотрим основные ситуации, когда использование защищенного туннеля жизненно необходимо.
1. Безопасность в незащищенных и публичных Wi-Fi сетях
Подключаясь к бесплатным точкам доступа в аэропортах, отелях, торговых центрах или кафе, вы попадаете в одну локальную сеть с десятками незнакомых устройств. Злоумышленники могут использовать метод ARP-spoofing или создавать фальшивые точки доступа (Evil Twin) с идентичным названием заведения. В такой ситуации без VPN все данные, передаваемые по протоколам без TLS-шифрования, а также метаданные и куки-файлы сессий могут быть перехвачены. Зашифрованный VPN-туннель превращает ваш трафик в непроницаемый поток даже внутри взломанной Wi-Fi сети.
2. Защищенный удаленный доступ к корпоративным ресурсам
Для бизнеса VPN остается стандартом безопасности номер один. Удаленные сотрудники подключаются к корпоративному VPN-серверу компании, образуя единую защищенную локальную сеть. Это позволяет сотрудникам из любой точки мира безопасно работать с внутренними файловыми серверами, базами данных, CRM-системами и Git-репозиториями, доступ к которым из открытого интернета полностью закрыт из соображений безопасности.
3. Защита от коммерческого профилирования провайдерами
Многие интернет-провайдеры и операторы мобильной связи собирают техническую статистику о сетевых интересах пользователей: какие доменные имена вы запрашиваете, в какое время суток активны и какими сервисами пользуетесь. Собранные массивы данных анализируются для построения маркетинговых профилей или продажи рекламным агентствам. VPN полностью скрывает от провайдера имена посещаемых сайтов и структуру вашего трафика.
4. Стабильный доступ в сетях с «белыми списками» и жесткой фильтрацией
В некоторых корпоративных сетях, учебных заведениях или при определенных режимах работы операторов связи применяются системы глубокого анализа пакетов (DPI) и списки разрешенных адресов («белые списки»). В таких условиях стандартный интернет-трафик или обычные VPN-протоколы (OpenVPN, WireGuard) мгновенно сбрасываются фильтрами. Использование специализированных VPN-сервисов с алгоритмами обфускации (маскировки трафика под обычный HTTPS) позволяет формировать устойчивое соединение даже через строгие фильтры.
5. Оптимизация маршрутизации и снижение сетевой задержки (ping)
Магистральные операторы связи не всегда передают трафик по кратчайшему физическому пути. Из-за пиринговых соглашений ваш запрос к игровому серверу или стриминговому сервису может идти входить через несколько промежуточных стран. Качественный VPN-сервер с прямым высокоскоростным каналом до целевой инфраструктуры позволяет «срезать» неудачный маршрут провайдера, снижая ping и устраняя потерю сетевых пакетов (packet loss).
6. Защита конфиденциальных документов при передаче через публичные каналы
При отправке важных документов, финансовых отчетов или личных архивов через незащищенные веб-формы или мессенджеры всегда существует риск перехвата промежуточными узлами сети. Шифрование на уровне VPN создаёт дополнительный рубеж защиты, гарантируя integrity (целостность) и confidentiality (конфиденциальность) передаваемых файлов на всем протяжении пути до VPN-сервера.
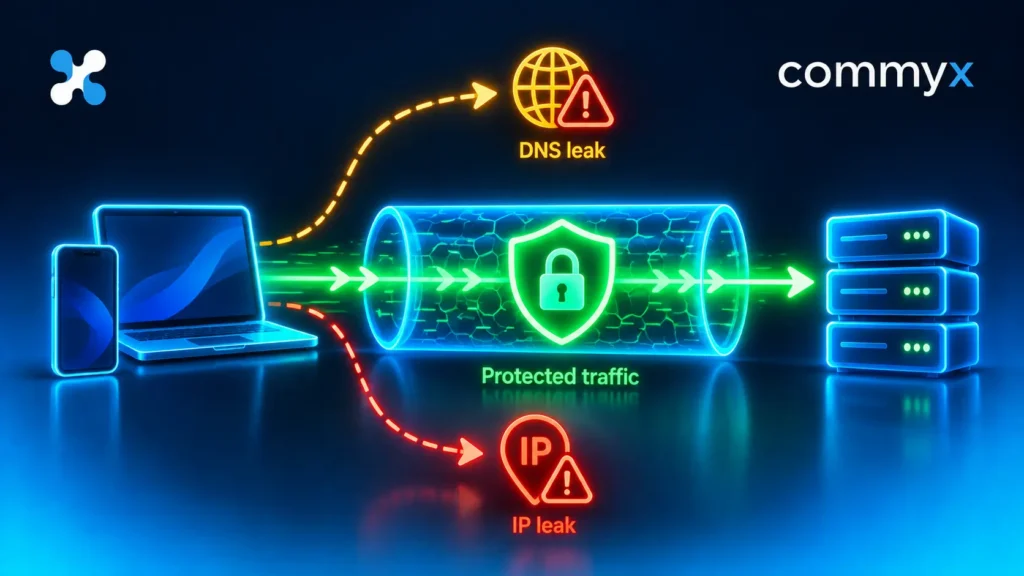
Чего VPN не умеет и от чего не защищает: 5 опасных заблуждений
Сформировавшийся вокруг VPN агрессивный маркетинг создал у многих пользователей иллюзию абсолютной невидимости и неуязвимости в сети. Раскрытие реальных технических ограничений помогает избежать критических ошибок в безопасности.
Миф 1: «VPN делает меня абсолютно анонимным в сети»
Реальность: Замена IP-адреса — лишь одна из десятков деталей вашего цифрового следа. Современные веб-сайты и аналитические системы идентифицируют пользователей по совокупности параметров (Browser Fingerprinting):
- Уникальный цифровой отпечаток браузера (версия, установленные шрифты, плагины, разрешение экрана).
- Отпечаток HTML5 Canvas и WebGL.
- Сохраненные файлы cookie и локальное хранилище (LocalStorage).
- Авторизованные профили в Google, Yandex, VK или социальных сетях.
Если вы зашли на сайт через VPN, но при этом вошли в свой личный аккаунт, система мгновенно свяжет ваш текущий визит с вашей личностью, независимо от того, какой IP-адрес отображается в сетевых логах.
Миф 2: «VPN заменяет антивирус и защищает от фишинга»
Реальность: VPN защищает данные от перехвата в процессе передачи, но он абсолютно не способен анализировать внутреннее содержание файлов на предмет вредоносного кода или отличать настоящую страницу банка от мошеннического фишингового дубликата. Если вы перейдете по поддельной ссылке и введете свои данные карты, VPN честно зашифрует эти данные и передаст их прямиком мошенникам.
Миф 3: «VPN меняет шифрование в мессенджерах»
Реальность: Запуск VPN направляет сетевые пакеты мессенджера через удаленный сервер, но никак не влияет на встроенные механизмы работы самого приложения. К примеру, в Telegram стандартные облачные чаты синхронизируются с серверами мессенджера по его собственным протоколам, а секретные чаты (Secret Chats) используют end-to-end шифрование непосредственно между устройствами собеседников. Включение VPN не превращает обычный групповой чат в секретный.
Миф 4: «VPN защитит от кражи паролей при утечках баз данных»
Реальность: Если сервис или сайт, которым вы пользуетесь, допустил утечку своей базы данных с паролями или хранил их в незашифрованном виде, наличие у вас VPN никак не предотвратит скомпрометированность аккаунта. Безопасность паролей зависит от политики сервиса и использования вами двухфакторной аутентификации (2FA).
Миф 5: «VPN всегда ускоряет интернет»
Реальность: В 95% случаев использование VPN дает небольшую просадку по максимальной скорости и незначительно увеличивает задержку (ping). Это связано с накладными расходами на математическое шифрование/расшифровку пакетов на вашем устройстве, а также с добавлением физического промежуточного узла (VPN-сервера) на пути трафика.
Национальный институт стандартов и технологий США (NIST) в официальном руководстве по проектированию IPsec VPN указывает на ключевые особенности архитектуры:
«Виртуальные частные сети обеспечивают конфиденциальность и целостность данных на сетевом уровне, защищая трафик при прохождении через неконтролируемые промежуточные сети. Однако VPN не является комплексным средством безопасности и должен применяться совместно с механизмами строгой аутентификации, фильтрации содержимого и защиты конечных точек».
Источник: NIST Special Publication 800-77 Rev. 1, Guide to IPsec VPNs
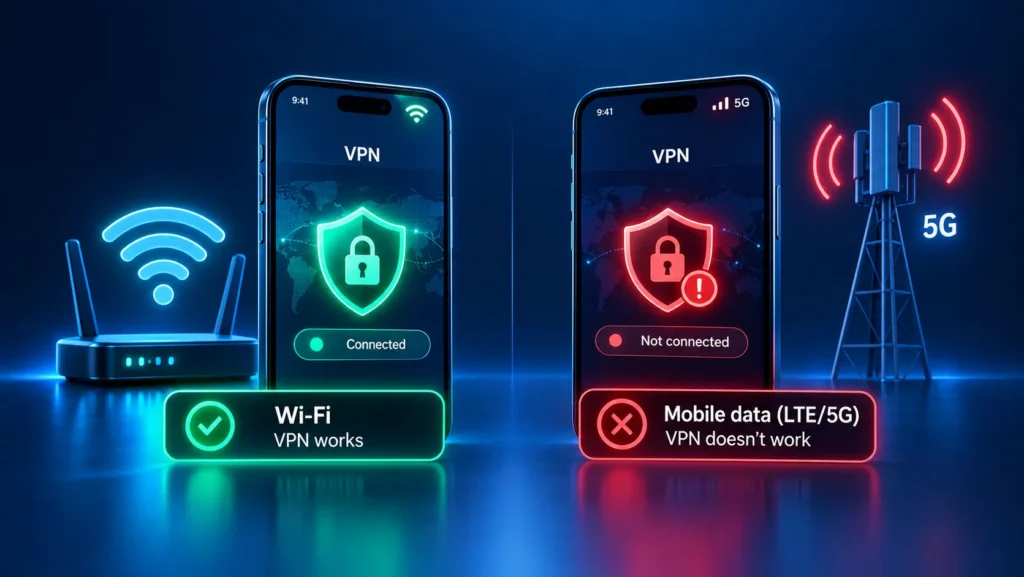
Архитектура VPN: серверы, геопозиции и подробный разбор протоколов
Производительность, устойчивость к блокировкам и энергоэффективность VPN-соединения определяются двумя базовыми факторами: инфраструктурой серверов и используемым сетевым протоколом.
Физическая инфраструктура и пиринг
Качественная сеть VPN состоит из серверов, размещенных в дата-центрах уровня Tier III с дублированными каналами питания и подключением к крупнейшим точкам обмена трафиком (IX — Internet Exchange). Расстояние от клиента до сервера играет определяющую роль:
- Локальные серверы (в вашей или соседней стране): Обеспечивают минимальный ping и максимальную скорость, идеально подходят для ежедневного использования, стриминга и игр.
- Удаленные серверы (на других континентах): Увеличивают задержку сигнала на 100–200 мс из-за физической скорости распространения света в оптоволокне.
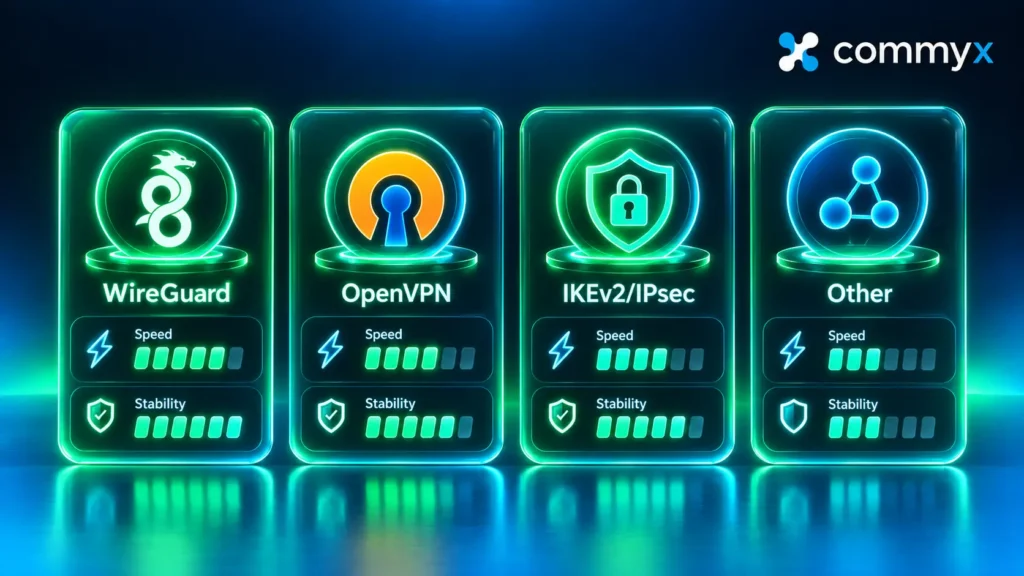
Сравнительный анализ VPN-протоколов
| Протокол | Скорость | Шифрование | Нагрузка на батарею | Устойчивость к блокировкам DPI | Назначение |
| WireGuard | Очень высокая (до 1 Гбит/с) | ChaCha20-Poly1305 / Poly1305 | Минимальная (легкий код, ~4000 строк) | Низкая (стандартный handshake легко распознается) | Современный стандарт для повседневного использования в чистых сетях. |
| OpenVPN (UDP/TCP) | Средняя / Высокая | AES-256-GCM / RSA-4091 | Высокая (интенсивная нагрузка на CPU) | Средняя (в режиме TCP 443 маскируется под веб-трафик) | Универсальный проверенный протокол с глубокой настройкой конфигурации. |
| IPsec / IKEv2 | Высокая | AES-256 / ChaCha20 | Низкая | Низкая (легко блокируется по портам UDP 500/4500) | Мобильные устройства (быстро переподключается при смене Wi-Fi/LTE). |
| Shadowsocks / VLESS / Обфусцированные протоколы | Высокая | AES-256-GCM / ChaCha20 / REALITY | Минимальная или средняя | Максимальная (трафик неотличим от обычного TLS/HTTPS) | Работа в условиях жесткой фильтрации, DPI и сетей с «белыми списками». |
Почему стандартные протоколы сбоят и что такое обфускация
Обычные протоколы (WireGuard или OpenVPN) передают специфические служебные заголовки на этапе установления связи. Системы глубокого анализа пакетов (DPI), установленные у интернет-провайдеров, легко вычленяют эти паттерны и блокируют соединение, даже если сам трафик внутри зашифрован.
Для работы в условиях агрессивной фильтрации используются специализированные протоколы с маскировкой (обфускацией). Они «упаковывают» VPN-трафик таким образом, что для оборудования провайдера он выглядит как совершенно обычная загрузка зашифрованного веб-сайта по протоколу HTTPS (TLS 1.3). В результате система фильтрации не может заблокировать такой трафик, не нарушив работу тысяч обычных интернет-ресурсов.
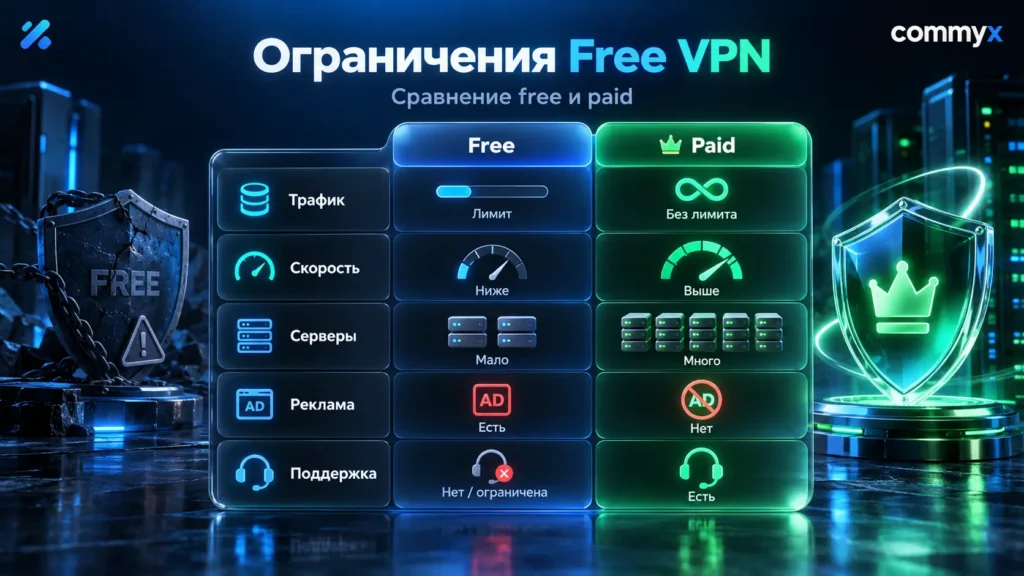
Бесплатные против платных VPN: скрытые риски и экономика сервисов
Поддержание VPN-инфраструктуры требует непрерывных финансовых затрат: аренда серверов в дата-центрах, оплата гигабитных каналов связи, разработка приложений под 5+ операционных систем и круглосуточная техническая поддержка. Если сервис предоставляется полностью бесплатно без ограничений по времени, возникают логичный вопрос о его модели монетизации.
- Сбор и продажа пользовательских логов: Независимые исследования рынка мобильных приложений регулярно выявляют, что бесплатные VPN-сервисы собирают историю посещений, данные об устройстве, уникальные рекламные идентификаторы (GAID/IDFA) и продают эти массивы данных брокерам информации.
- Внедрение сторонней рекламы и скриптов: Бесплатные приложения могут внедрять рекламные баннеры и отслеживающие скрипты прямо в загружаемые пользователем веб-страницы.
- Использование вашего устройства в качестве прокси-узла: Некоторые бесплатные сервисы в правилах пользования прописывают право продавать часть вашей сетевой полосы пропускания сторонним пользователям (превращая устройство в публичную ноду).
- Строгие искусственные ограничения: Ограничение скорости до 1–2 Мбит/с, лимит трафика (500 МБ в месяц) и переполненные серверы с высоким ping делают бесплатные тарифы непригодными для работы, онлайн-видео и созвонов.
Платные сервисы строят свою экономику на прозрачной абонентской плате, что позволяет им инвестировать в качественное оборудование, обеспечивать высокую скорость и оперативно обновлять способы обхода сетевых ограничений.
Как выбрать и установить VPN под любую платформу: пошаговое руководство
При выборе сервиса опирайтесь на чек-лист ключевых характеристик, важных для комфортной ежедневной работы:
- [ ] Мультиплатформенность: Наличие готовых решений для iOS/iPadOS, Android, Windows, Android TV, а также наглядных инструкций для macOS, Linux и Apple TV.
- [ ] Работа в сложных сетях: Способность сервиса подключаться в условиях блокировок и сетей с белыми списками.
- [ ] Простота управления: Отсутствие перегруженных настроек и сложной регистрации.
- [ ] Тестовый период: Возможность бесплатно проверить скорость и стабильность перед покупкой.
Современный подход: управление через Telegram-бота
Длительное время стандартом считалась регистрация на сайте с созданием личного кабинета, подтверждением e-mail и скачиванием громоздких фирменных клиентов. Сегодня на смену этой схеме пришли технологичные сервисы с управлением через Telegram.
В качестве примера продуманной и доступной реализации такого подхода выступает CommyX VPN. Вся экосистема взаимодействия с пользователем выстроена внутри удобного Telegram-бота:
- Запуск бота: Вы переходите в Telegram-бот и нажимаете «Старт». Без ввода логинов, паролей и почты.
- Выбор платформы: Бот предлагает готовые ключи и пошаговые подсказки для вашей операционной системы — будь то смартфон (iOS, Android), ПК (Windows, macOS, Linux) или телевизор (Android TV, Apple TV).
- Импорт конфигурации: В 1–2 клика ключ добавляется в рекомендуемое приложение-клиент на устройстве.
Сервис CommyX VPN адаптирован для подключения в сетях с белыми списками, где обычные VPN-приложения отказываются работать. Для тестирования предоставляется 3 бесплатных дня с полным функционалом. После завершения тестового периода стоимость подписки составляет от 150 ₽ за 1 месяц для 1 устройства, а при оформлении годового тарифа цена начинаются от 1170 ₽ (что эквивалентно менее чем 98 ₽ в месяц).
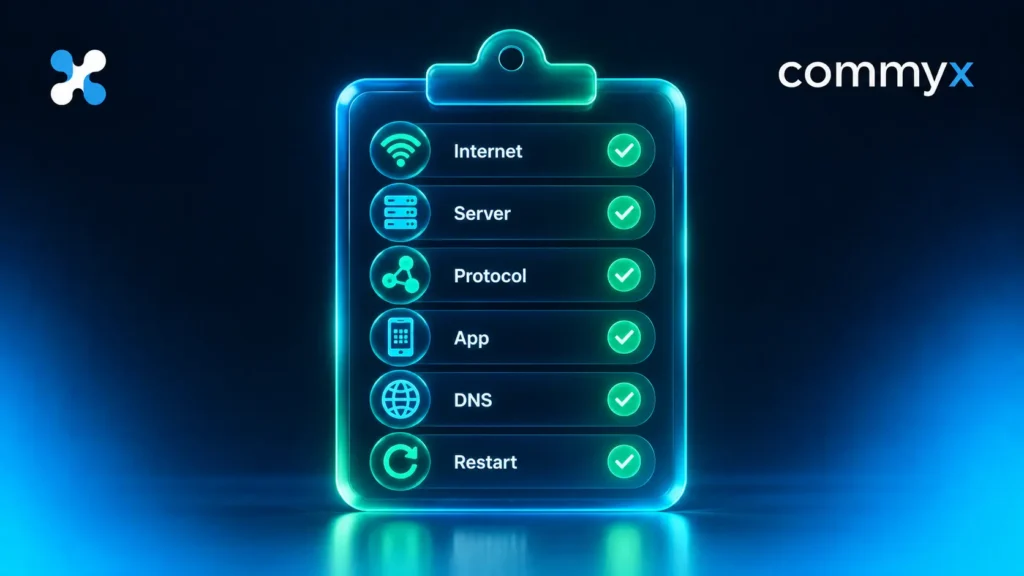
Пошаговая проверка утечек данных: IP, DNS, WebRTC и IPv6
Даже если приложение показывает статус «Подключено», сетевые пакеты в операционной системе могут уходить в обход защищенного туннеля. Для комплексной проверки защищенности выполните диагностику по 4 направлениям.
Шаг 1: Проверка основного IP-адреса
- Отключите VPN. Откройте сервис
2ip.ruилиipinfo.io. Запишите ваш исходный IP-адрес и название интернет-провайдера. - Включите VPN, обновите страницу сайта.
- Результат: IP-адрес должен полностью измениться, а в строке провайдера/страны должно отображаться местоположение VPN-сервера.
Шаг 2: Тест на утечку DNS (DNS Leak Test)
Утечка DNS происходит, когда зашифрованный трафик идет через VPN, но текстовые запросы на преобразование имен сайтов (например, google.com → IP) продолжают отправляться на DNS-серверы вашего реального провайдера.
- При активном VPN перейдите на сайт
dnsleaktest.com. - Запустите «Extended Test».
- Результат: В списке найденных DNS-серверов не должно быть ни одной строки с названием вашего реального интернет-провайдера. Все DNS-запросы должны обрабатываться серверами VPN.
# Диагностическая команда в командной строке Windows / macOS для проверки DNS:
nslookup myip.opendns.com. resolver1.opendns.com
Шаг 3: Проверка утечки через WebRTC (WebRTC Leak)
Технология WebRTC используется в браузерах для видеозвонков и peer-to-peer соединений. В некоторых случаях браузер через WebRTC может раскрыть ваш реальный локальный и публичный IP-адрес в обход VPN.
- Зайдите на специализированный сканер утечек (например,
[browserleaks.com/webrtc](https://browserleaks.com/webrtc)). - Проверьте блок «Public IP Address».
- Результат: Там должен отображаться IP-адрес VPN, а не ваш реальный адрес. При необходимости отключите WebRTC в настройках браузера (или через расширения).
Шаг 4: Проверка утечки IPv6 трафика
Если ваш провайдер выдает вам IPv6-адрес, а VPN-сервис поддерживает работу только с протоколом IPv4, весь IPv6-трафик будет идти напрямую через провайдера без шифрования.
- Откройте
test-ipv6.com. - Результат: Если IPv6 поддерживается сервисом, он должен показывать IP-адрес VPN. Если не поддерживается — IPv6 должен быть корректно заблокирован внутри туннеля, чтобы не было прямых утечек.
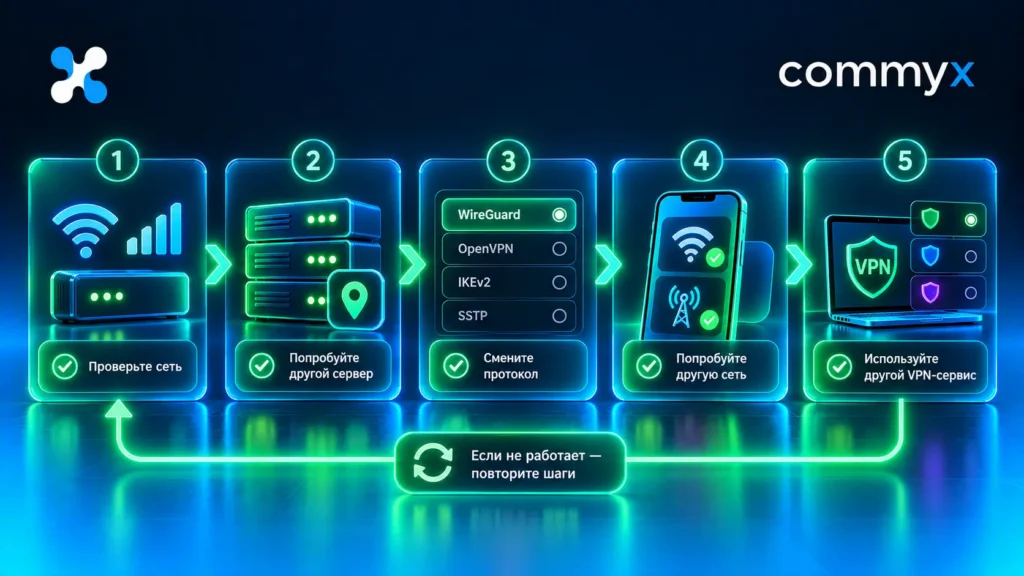
Что делать, если впн это подключение не работает или тормозит: полное дерево диагностики
Сбои в работе VPN могут вызываться конфликтами программного обеспечения, настройками брандмауэра или блокировками со стороны оператора связи. В таблице ниже собраны типовые симптомы, причины и конкретные действия по устранению проблем.
| Симптом | Первопричина проблемы | Диагностическая команда / Действие | Способ решения |
| Бесконечное подключение, ошибка Handshake | Провайдер заблокировал порты или протокол. Сеть работает по «белым спискам». | Смените Wi-Fi на LTE/мобильную сеть для проверки. | Переключитесь на протоколы с обфускацией (маскировкой под HTTPS). Используйте сервисы, адаптированные для работы в сетях с белыми списками. |
| VPN подключен, но сайты не открываются (Err_Name_Not_Resolved) | Конфликт DNS-модуля или сбой сетевых маршрутов в OS. | Выполните в консоли: ping 8.8.8.8 (проверка IP) и ping google.com (проверка DNS). | Если по IP пинг идет, а по имени нет — смените DNS в настройках сетевой карты на 1.1.1.1 или 8.8.8.8. Выполните ipconfig /flushdns. |
| Низкая скорость, частые обрывы соединения | Перегружен VPN-сервер, высокий ping или слишком большой размер кадра (MTU). | Замерьте скорость на speedtest.net до и после включения VPN. | Выберите физически более близкий сервер. В настройках VPN-клиента уменьшите размер MTU с 1500 до 1400 или 1360. |
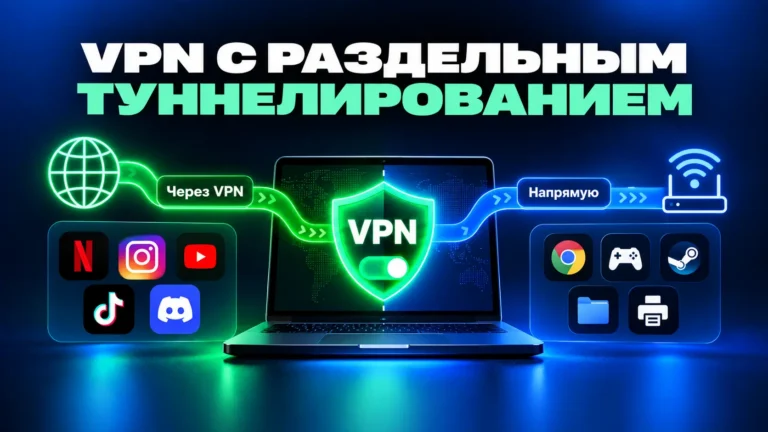
| Сайты открываются, но приложения (Telegram, Steam) молчат | Включено раздельное туннелирование (Split Tunneling) или заблокированы порты. | Проверьте настройки маршрутизации в приложении VPN. | Убедитесь, что в настройках VPN включен режим «Туннелировать весь трафик» (Full Tunnel). |
| Ошибка сразу после обновления Windows / iOS | Сбой драйверов виртуального адаптера (TUN/TAP). | Проверьте «Диспетчер устройств» → Сетевые адаптеры. | Переустановите виртуальный сетевой адаптер (TAP-Windows) или переустановите клиентское приложение с перезагрузкой устройства. |
| Конфликт со сторонним ПО | Встроенный фаервол антивируса блокирует виртуальный адаптер. | Временно отключите сторонний антивирус / Brandmauer. | Добавьте VPN-приложение и его службу в список исключений вашего антивируса и брандмауэра. |
Содержательный вывод и рекомендации
Понимание того, как устроена виртуальная частная сеть, помогает здраво оценивать возможности этой технологии. VPN — это не волшебная палочка для полной невидимости в интернете, а функциональный инструмент для шифрования трафика, защиты персональных данных в незащищенных сетях и построения стабильных маршрутов соединения.
При выборе оптимального решения ориентируйтесь на свои практические задачи:
- Если вам нужна защита в публичном Wi-Fi — достаточно включить стандартный проверенный протокол.
- Если вы сталкиваетесь с жесткой фильтрацией трафика или работаете в сетях с белыми списками — выбирайте сервисы с поддержкой обфускации и узлов, адаптированных к блокировкам.
- Если вы подбираете решение для семьи на смартфонах, компьютерах и TV — отдавайте предпочтение сервисам с простой настройкой под все популярные платформы.
Для читателей, которым требуется надежный, доступный и простой в настройке инструмент, отличным выбором станет CommyX VPN. Сервис разработан специально для стабильной работы в сложных сетевых условиях (включая сети с белыми списками), поддерживает все основные платформы (iOS, Android, Windows, Android TV, macOS, Linux, Apple TV) и удобно управляется через Telegram-бота.
Вы можете активировать 3 дня бесплатного тестового периода прямо сейчас, чтобы без риска проверить скорость и удобство подключения на всех ваших устройствах, а при необходимости оформить подписку по цене от 150 ₽ в месяц.