VPN и прокси выполняют близкие задачи — подменяют IP-адрес и перенаправляют сетевой трафик через промежуточный сервер, но работают на абсолютно разных уровнях операционной системы. Прокси перехватывает трафик только отдельных программ (например, конкретного браузера или Telegram) и чаще всего не шифрует данные по умолчанию. VPN создаёт зашифрованный сетевой туннель для всего устройства целиком, защищая данные всех приложений, системных служб и фоновых процессов. Для точечного доступа к одному сайту или мессенджеру достаточно прокси, а для полной приватности и обхода сетевых ограничений на уровне системы необходим VPN.
Понимать, в чем заключается vpn и прокси разница, важно не только ради теории, но и для решения практических задач: защиты платежей в общественном Wi-Fi, обхода блокировок, оптимизации скорости и предотвращения утечек персональных данных.
Архитектура и модель OSI: где именно происходят изменения
Чтобы глубже разобраться в работе протоколов, обратимся к семиуровневой сетевой модели OSI (Open Systems Interconnect). Понимание того, на каком слое перехватываются пакеты, сразу снимает большинство вопросов о разнице технологий.
Прокси-сервер на прикладном уровне (Layer 7)
Прокси работает исключительно с приложениями. Когда программа (например, Mozilla Firefox или Telegram) поддерживает работу через прокси, она самостоятельно формирует сетевой запрос, вкладывает в него инструкции для прокси-сервера и отправляет пакет на указанный IP-адрес и порт.
Операционная система в этом процессе участвует штатно — она воспринимает прокси-сервер как обычный конечный узел сети. Если программа не имеет встроенных настроек прокси или не умеет работать с системным соксом, её трафик пойдёт напрямую через интернет-провайдера.
VPN на сетевом уровне (Layer 3)
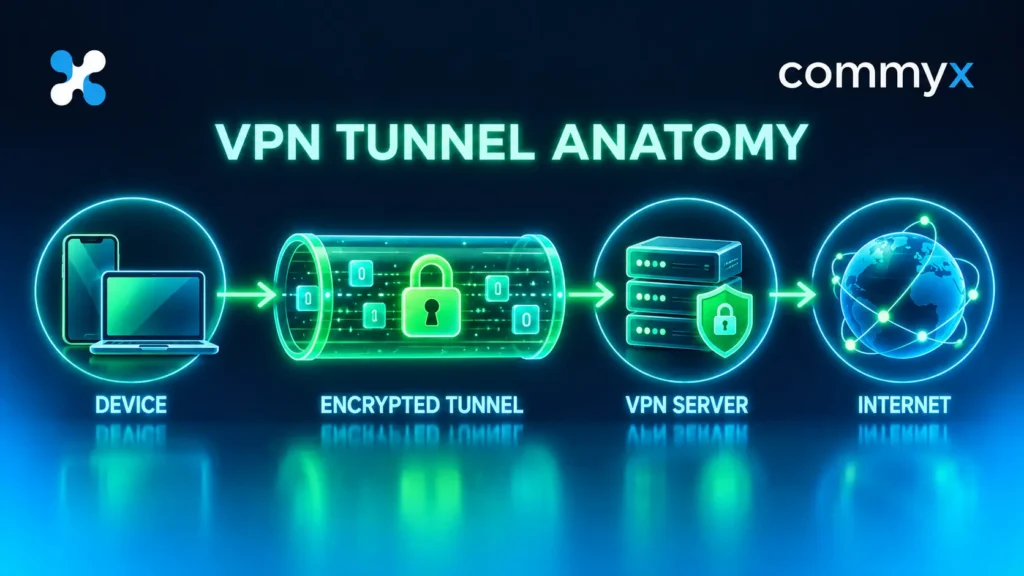
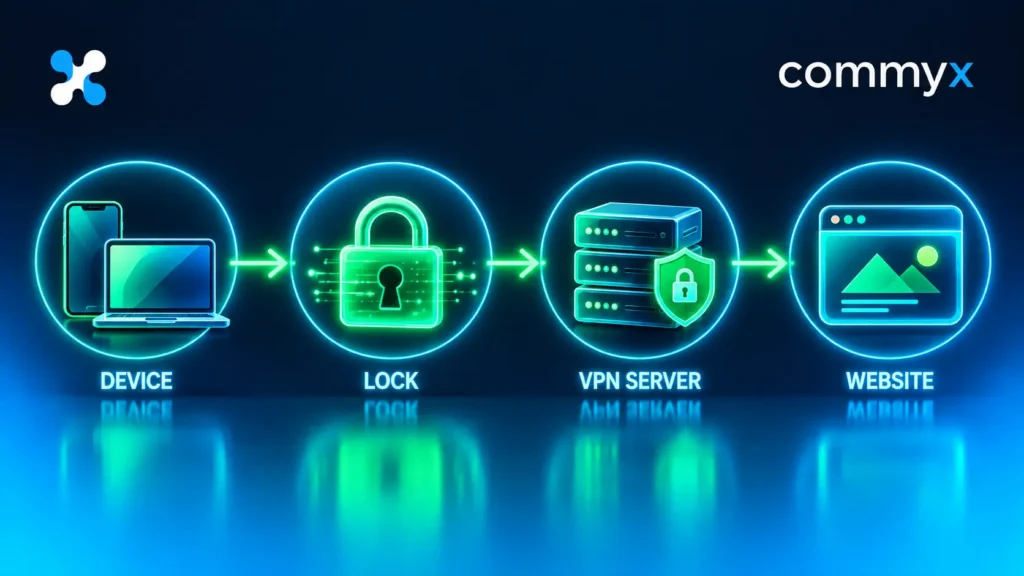
VPN интегрируется непосредственно в сетевой стек операционной системы. При установке и запуске VPN-клиента создаётся виртуальный сетевой интерфейс (TUN для IP-пакетов или TAP для Ethernet-кадров).
Приложение VPN изменяет табличную маршрутизацию OS: правило по умолчанию (0.0.0.0/0) переписывается так, чтобы абсолютно весь исходящий трафик отправлялся не на физическую сетевую карту (Wi-Fi или Ethernet), а на созданный виртуальный адаптер. На этом уровне пакеты шифруются, обворачиваются в новый транспортный заголовок (инкапсулируются) и отправляются в сеть.
«Прокси перенаправляет ваш трафик через другой сервер, поэтому сайты видят его IP-адрес вместо вашего.VPN делает то же самое, но дополнительно шифрует соединение и покрывает все приложения на устройстве, а не только браузер.»
Kaspersky Resource Center
Разбор типов прокси: от HTTP до SOCKS5 и MTProto
Не все прокси одинаковы. Их функциональность и уровень безопасности сильно зависят от используемого протокола.
1. HTTP-прокси
Самый простой и старый тип прокси-серверов.
- Принцип работы: Принимает текстовые HTTP-запросы от браузера, читает заголовки, извлекает целевой URL, сам отправляет запрос сайту и возвращает ответ клиенту.
- Ограничения: Работает только с веб-страницами (HTTP). Не поддерживает шифрование. Владелец такого прокси видит весь ваш трафик в открытом виде, может перехватывать куки, пароли и внедрять сторонний JavaScript-код в просматриваемые страницы.
2. HTTPS-прокси (CONNECT)
Усовершенствованный вариант HTTP-прокси с поддержкой метода CONNECT.
- Принцип работы: Браузер отправляет прокси-серверу команду
CONNECT example.com:443. Прокси открывает TCP-сокет к целевому серверу и начинает прозрачно пробрасывать байты между клиентом и сайтом. - Безопасность: Браузер и целевой сайт устанавливают TLS-соединение «напрямую» сквозь прокси. Владелец прокси-сервера не видит содержимого передаваемых данных, но знает имя доменного адреса, к которому вы подключаетесь.
3. SOCKS4 / SOCKS5-прокси
Низкоуровневые прокси, работающие с любым TCP и UDP трафиком.
- SOCKS4: Поддерживает только TCP-соединения и работает только с IP-адресами (не умеет самостоятельно резолвить доменные имена, из-за чего возникает риск утечки DNS).
- SOCKS5: Полнонофункциональный протокол. Поддерживает аутентификацию (логин/пароль), работу по UDP (важно для стриминга, игр, VoIP) и Remote DNS Name Resolution — доменное имя резолвится непосредственно на стороне прокси-сервера, скрывая ваши DNS-запросы от провайдера.
4. MTProto-прокси
Специализированный протокол, созданный командой Telegram.
- Принцип работы: Маскирует трафик мессенджера под стандартные зашифрованные HTTPS-сессии, благодаря чему его крайне сложно обнаружить и заблокировать системами DPI (Deep Packet Inspection).
- Особенности: Работает только внутри Telegram, устанавливается в один клик по специальной ссылке, не требует прав администратора и стороннего софта.
Анатомия VPN: протоколы, шифрование и устройство туннеля
Когда пользователи сравнивают vpn vs proxy, они часто забывают, что за аббревиатурой VPN скрывается целое семейство различных криптографических протоколов.
Основные протоколы VPN:
- OpenVPN (UDP/TCP): Открытый и гибкий стандарт. Использует библиотеку OpenSSL. Вариант OpenVPN TCP (порт 443) позволяет маскировать трафик под стандартный веб-мусор, но уступает в скорости OpenVPN UDP.
- WireGuard: Современный протокол с лаконичным кодовой базой (около 4000 строк кода против 70 000+ у OpenVPN). Использует современные криптографические примитивы (ChaCha20, Poly1305). Обеспечивает мгновенное подключение и минимальную нагрузку на батарею смартфона, но в чистом виде легко детектируется системами аналитики трафика.
- IKEv2/IPsec:Отличается высокой устойчивостью при смене сетей (например, при переключении телефона с Wi-Fi на 4G/5G). Нативно поддерживается большинством мобильных ОС.
- Специализированные маскирующие протоколы (VLESS, ShadowSOCKS, AmneziaWG): Разработаны специально для работы в условиях жестких сетевых ограничений и блокировок по протоколам. Они имитируют поведение обычного TLS-трафика веб-сайтов, предотвращая сброс соединений оборудованием провайдера.
Детальное сравнение: прокси vs VPN
При выборе между vpn или прокси критически важно сопоставить их возможности по ключевым рабочим параметрам.
| Параметр | Прокси-сервер (HTTP/HTTPS/SOCKS5) | VPN-соединение (OpenVPN/WireGuard/etc) |
| Уровень работы | Прикладной (Layer 7 OSI) | Сетевой / Канальный (Layer 3/2 OSI) |
| Охват устройств | Отдельная программа или браузер | Все приложения, сервисы и ОС целиком |
| Шифрование данных | В HTTP — отсутствует. В HTTPS/SOCKS5 — зависит от сквозного TLS целевого сайта | Обязательное стойкое шифрование всего туннеля |
| Защита системных служб | Нет (обновления, фоновые утилиты идут напрямую) | Да (полная изоляция системного трафика) |
| Утечки DNS (DNS Leaks) | Высокий риск в HTTP/SOCKS4. Ниже в SOCKS5 | Заблокированы (запросы идут внутрь туннеля) |
| Утечки WebRTC | Частая проблема в браузерных прокси | Предотвращаются встроенными правилами маршрутизации |
| Нагрузка на процессор | Низкая (нет массовой шифрации пакетов) | Средняя (требует ресурсов для криптографии) |
| Влияние на Ping | Минимальное для коротких TCP-сессий | Зависит от удалённости сервера и протокола |
| Kill Switch | Отсутствует (при сбое прокси приложение идет напрямую) | Встроен (блокирует интернет при обрыве туннеля) |
| Сложность развертывания | Ввод IP, порта и авторизации | Установка приложения или загрузка профиля |
Глубокий анализ безопасности: от утечек WebRTC до Kill Switch
Одно из главных заблуждений неопытных пользователей — уверенность в том, что включение любого прокси в браузере полностью скрывает их реальное местоположение. На практике существует целый ряд технических векторов утечки данных.
1. Утечка через WebRTC (Web Real-Time Communication)
WebRTC — технология, встроенная во все современные браузеры (Chrome, Firefox, Edge, Safari) для прямого соединения между пользователями (видеозвонки, P2P).
- Проблема с прокси: Браузерный прокси перехватывает только HTTP/HTTPS запросы. Однако скрипт WebRTC на веб-странице может запросить у операционной системы список всех реальных локальных и публичных IP-адресов через STUN-серверы в обход прокси-настроек браузера.
- Как решает VPN: VPN меняет маршрутизацию на уровне всей операционной системы. Даже если браузер выполняет WebRTC STUN-запрос, этот запрос физически уходит через виртуальный адаптер VPN, и сайт получает только IP-адрес VPN-сервера.
2. Утечка DNS (DNS Leak)
Когда вы вводите в строке браузера example.com, компьютеру нужно узнать его numeric IP-адрес через DNS-сервер.
- Проблема с прокси: Если прокси-сервер не настроен на удалённый резолвинг (Remote DNS), операционная система отправляет DNS-запрос на стандартный DNS-сервер вашего провайдера. В результате провайдер видит все домены, к которым вы обращаетесь, даже если сам трафик идет через прокси.
- Как решает VPN: VPN-клиент перехватывает все обращения к порту 53 (DNS) и перенаправляет их на собственные защищенные DNS-серверы внутри туннеля.
3. Функция Kill Switch
Что происходит, если связь с промежуточным сервером неожиданно обрывается?
- У прокси: Если прокси-сервер прекращает отвечать, браузер либо выдает ошибку, либо (в зависимости от настроек) начинает отправлять запросы напрямую, мгновенно раскрывая ваш настоящий IP-адрес целевым ресурсам.
- У VPN:Технология Kill Switch на уровне брандмауэра OS блокирует любые исходящие пакеты через физический адаптер до тех пор, пока VPN-соединение не будет восстановлено.
Прокси в Telegram против системного VPN: разбор механического поведения
Многие пользователи задаются вопросом: зачем включать системный VPN на телефоне, если в Telegram есть встроенный MTProto-прокси? Сравним их работу на конкретных примерах.
Сценарий А: Включен MTProto-прокси в Telegram
- Telegram: Сообщения, стикеры, голосовые звонки и видеофайлы передаются через прокси-сервер. Скорость загрузки высокая, блокировки мессенджера успешно обходятся.
- Браузер Safari / Chrome: Работает напрямую через мобильную сеть провайдера.
- YouTube / Кинопоиск / Banking App:Работают через вашего местного провайдера.
- Фоновые push-уведомления iOS/Android: Отправляются через стандартные сервера Apple/Google напрямую.
- Итог:Решена задача доступа исключительно для одного приложения.Приватность остальных сервисов не изменилась.
Сценарий Б: Включен системный VPN
- Telegram: Автоматически работает через зашифрованный туннель без необходимости включать прокси внутри самого приложения.
- Браузер: Все открываемые вкладки и загружаемые файлы идут через защищенный VPN-сервер.
- Банковские приложения: Могут потребовать отключения VPN, если у них установлена защита от входа из других регионов (для этого в продвинутых VPN-клиентах используется раздельное туннелирование — Split Tunneling).
- Итог: Защищены абсолютно все сетевые вызовы смартфона.
Практические чек-листы для читателя
Чтобы у вас не осталось сомнений в корректности работы ваших инструментов, используйте эти практические инструкции.
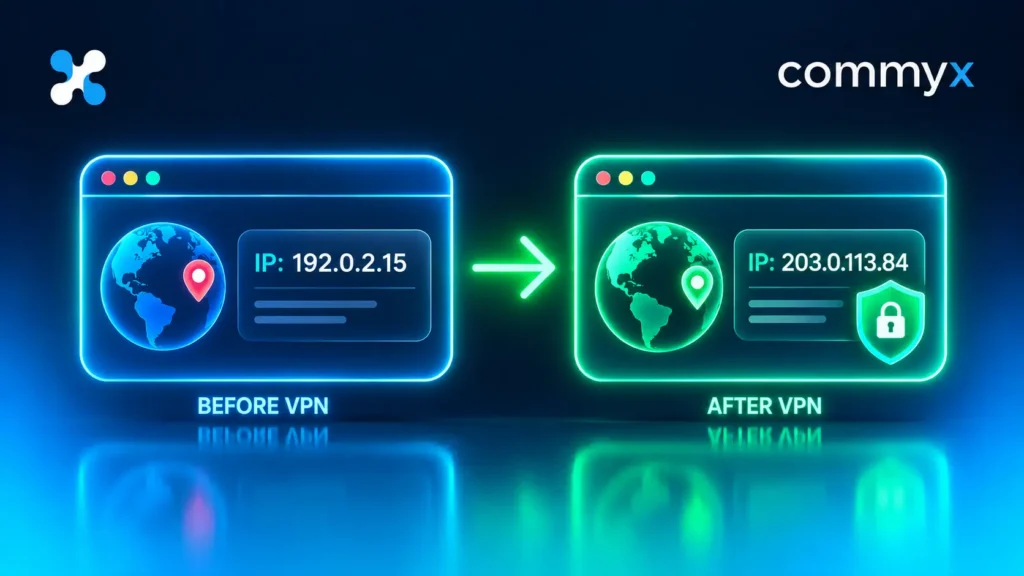
Чек-лист: Полный аудит приватности соединения (Тест до/после)
Перед началом работы с важными данными обязательно выполните 4 шага проверки:
- Проверка IP и геолокации:
- Зайдите на сайт
ipinfo.ioбез VPN/прокси и запишите свой исходный IP и провайдера (ISP). - Включите VPN или прокси и обновите страницу.
- Результат: IP-адрес и провайдер должны измениться.
- Зайдите на сайт
- Тест на утечку DNS (DNS Leak Test):
- Перейдите на
dnsleaktest.comи нажмите Standard Test или Extended Test. - Результат: В списке найденных DNS-серверов не должно быть серверов вашего реального интернет-провайдера (MTS, Beeline, Rostelecom и т.д.). Там должны отображаться только DNS-серверы вашего VPN-провайдера.
- Перейдите на
- Тест на утечку WebRTC:
- Зайдите на
[browserleaks.com/webrtc](https://browserleaks.com/webrtc). - Обратите внимание на поле Public IP Address.
- Результат: Если там виден ваш настоящий IP-адрес, значит браузер «сочит» реальные данные через WebRTC. В случае с VPN этого происходить не должно.
- Зайдите на
- Тест на поддержку IPv6 (IPv6 Leak):
- Зайдите на
test-ipv6.com. - Результат: Если ваш провайдер выдает вам IPv6-адрес, а VPN/прокси умеет работать только с IPv4, ваш IPv6-адрес может утекать в сеть. Надежное соединение либо туннелирует IPv6, либо полностью блокирует его на время работы.
- Зайдите на
Что делать, если ничего не работает: точки отказа и способы решения
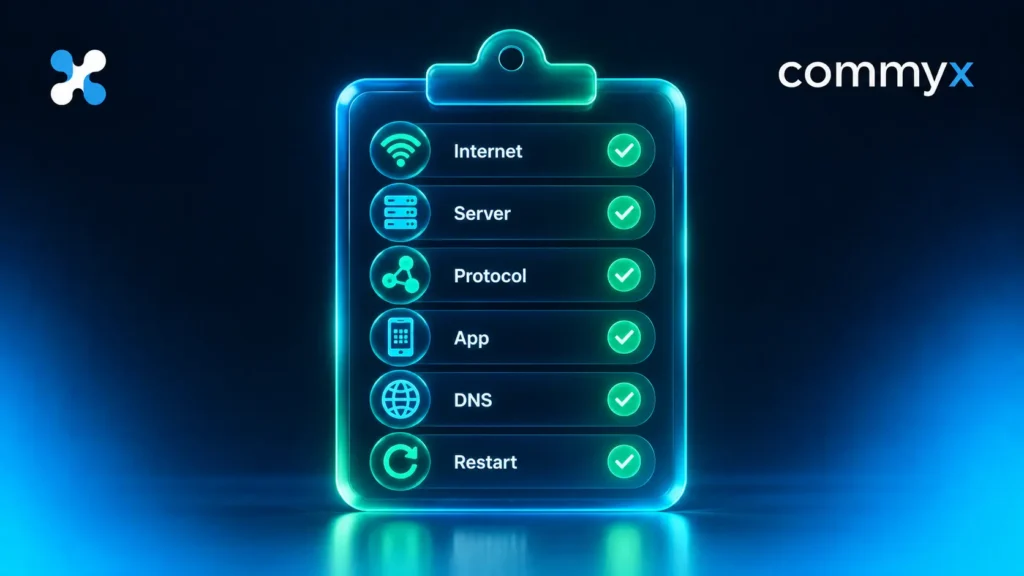
Даже самый качественный VPN или прокси может столкнуться с сетевыми неполадками. Ниже приведены самые частые симптомы и способы их самостоятельной устранения.
1. Симптом: VPN подключается, но сайты не открываются («ERR_NAME_NOT_RESOLVED»)
- Причина: Неисправность DNS-сервера внутри туннеля.
- Решение: Откройте настройки сетевого адаптера VPN или параметры приложения и вручную укажите публичные DNS:
1.1.1.1(Cloudflare) или8.8.8.8(Google).
2. Симптом: Прокси в браузере постоянно сбрасывает соединение («Proxy Connection Refused»)
- Причина: Сервер прокси перегружен, отключился или ваш IP-адрес попал в бан на самом прокси-сервере.
- Решение: Замените рабочий порт или IP-адрес прокси в настройках браузера. Попробуйте переключиться с бесплатного HTTP-прокси на платный SOCKS5 с авторизацией.
3. Симптом: Скорость падает в 5–10 раз, видео зависают
- Причина: Использование TCP-протоколов поверх TCP (проблема TCP Meltdown), неподходящий размер MTU или слишком удаленный сервер.
- Решение:
- Переключите в настройках VPN протокол с TCP на UDP.
- Выберите сервер, находящийся географически ближе к вам.
- Уменьшите параметр MTU в настройках VPN-клиента со 1500 до 1360.
4. Симптом: Соединение сбрасывается сразу после подключения в мобильной сети
- Причина: Активное оборудование провайдера (DPI) детектирует заголовки стандартных протоколов и сбрасывает TCP-сессию.
- Решение: Перейдите на использование прокси/VPN с маскировкой трафика (Obfuscation, VLESS, AmneziaWG), которые скрывают факты использования спецсредств.
Когда стоит выбрать CommyX VPN для постоянной работы
Если ваши задачи выходят за рамки точечной настройки Telegram и вы ищете надежное решение для защиты всех устройств в семье или офисе, оптимизированным выбором станет системный VPN. CommyX VPN создан специально для работы в условиях жестких сетевых ограничений и успешно функционирует в том числе в сетях с белыми списками, где обычные прокси и стандартные VPN-протоколы оказываются неэффективными.
Практические преимущества сервиса:
- Удобная экосистема в Telegram: Никаких сложных личных кабинетов и забытых паролей. Получение доступа, пошаговые инструкции, продление подписки и управление подключенными устройствами происходят прямо через Telegram-бота.
- Мультиплатформенность: Поддерживаются все основные операционные системы: iOS/iPadOS, Android, Windows и Android TV. На официальной странице также присутствуют наглядные инструкции по настройке для macOS, Linux и Apple TV.
- Прозрачное тестирование: Вы можете полностью бесплатно протестировать сервис в течение 3 дней, чтобы проверить качество связи и скорость работы в вашей сети перед оплатой.
- Доступные тарифные планы: Цена подписки начинается всего от 150 ₽ за 1 месяц для 1 устройства, а при оформлении выгодного годового тарифа стоимость составит от 1170 ₽ за устройство.
Финальный вывод
Главная vpn и прокси разница заключается в глубине погружения и уровне защиты.
Прокси — это лёгкий и точечный «скальпель». Он идеально подходит для решения локальных задач: работы веб-разработчиков, парсинга данных, управления SMM-аккаунтами и быстрой настройки Telegram. Однако он не защищает всю систему и оставляет уязвимыми фоновые данные.
VPN — это «бронированный автотранспорт» для всего вашего сетевого трафика. Он полностью изолирует устройство от внешнего наблюдения, защищает персональную информацию в любых Wi-Fi сетях и гарантирует правильную работу всех установленных программ.
Если вам требуется надежный доступ и комплексная безопасность для всех ваших гаджетов, опробуйте CommyX VPN. Активируйте 3 бесплатных дня через Telegram-бота, чтобы лично оценить высокую скорость и стабильность подключения.