Быстрый ответ:
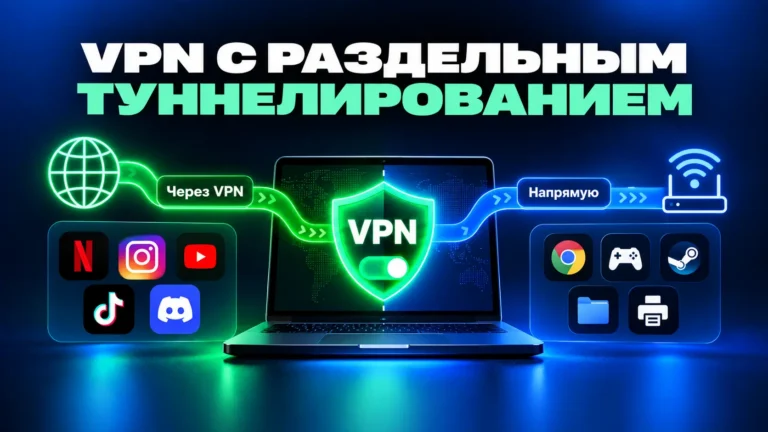
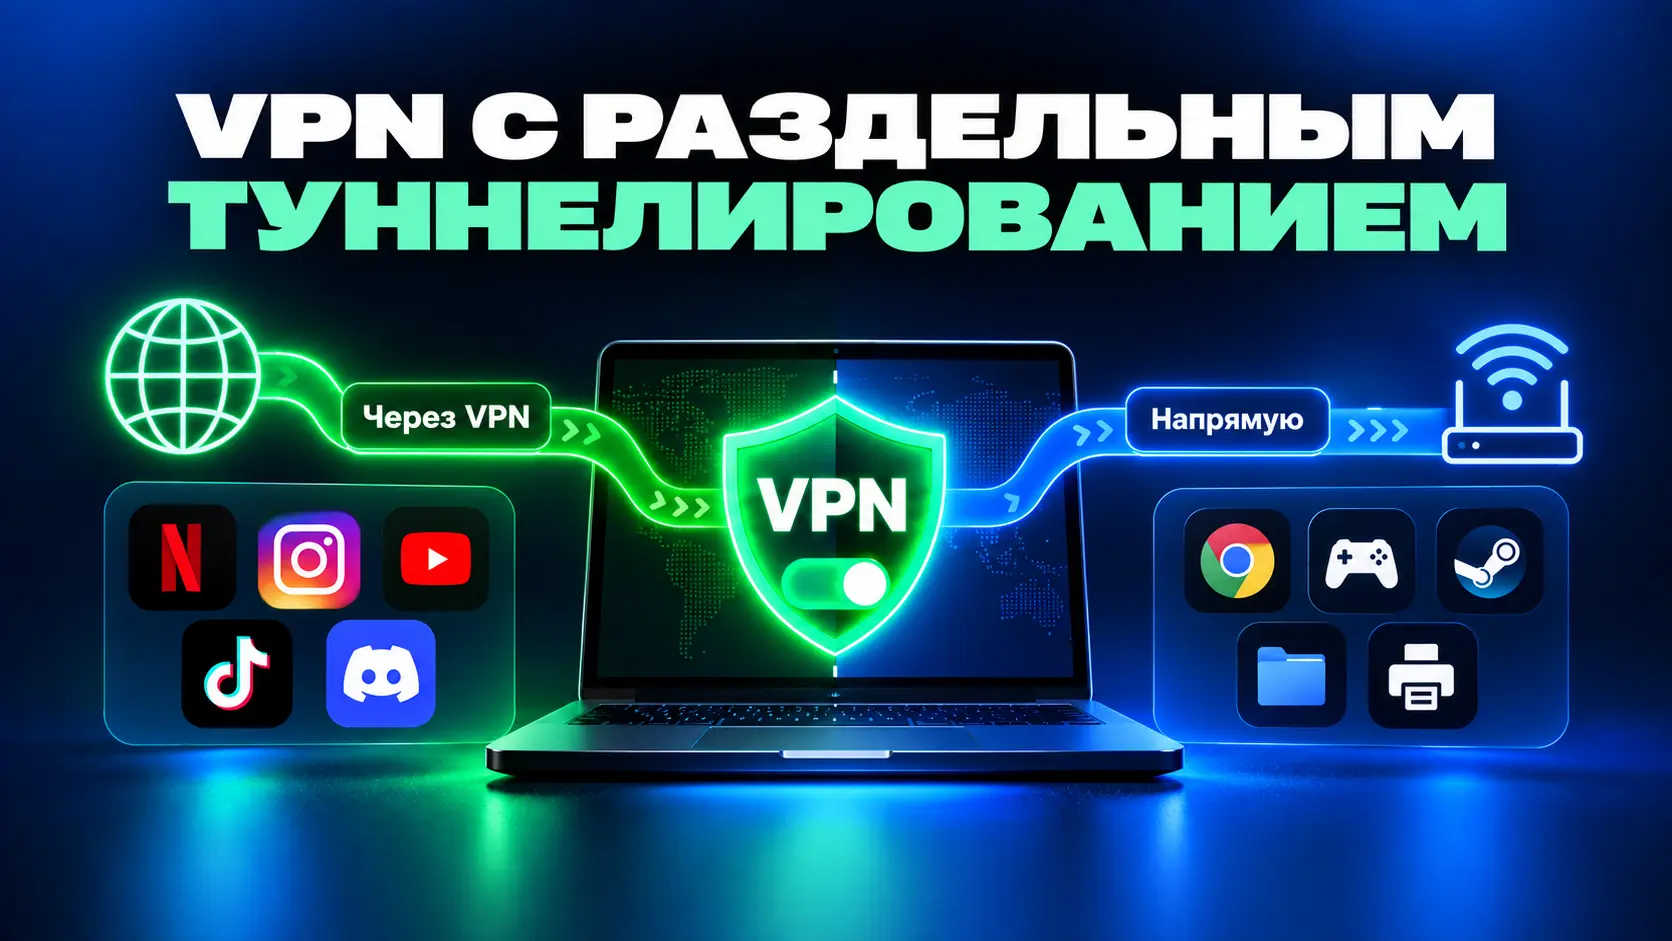
Раздельное туннелирование (split tunneling) — это сетевая технология, которая разделяет исходящий и входящий интернет-трафик вашего устройства на два параллельных потока. Первая часть данных зашифровывается и передается через защищенный VPN-сервер, а вторая направляется напрямую через интернет-провайдера. Это позволяет одновременно получать доступ к зарубежным сервисам через виртуальный IP-адрес и сохранять максимальную скорость, минимальный пинг и доступ к местным сайтам, банковским приложениям и локальным устройствам (принтерам, NAS) без постоянного вкл/выкл VPN.
Что такое раздельное туннелирование и зачем оно нужно
При классическом защищенном подключении операционная система перехватывает сто процентов сетевых пакетов и направляет их в единый зашифрованный туннель. Такое поведение называется сплошным туннелированием (Full Tunneling). В этом режиме адрес вашего устройства меняется глобально, а вся сетевая активность проходит через удаленный узел.
Однако сплошное туннелирование имеет три принципиальных недостатка:
- Падение скорости и задержка (пинг): трафик к местным ресурсам совершает избыточный круг через зарубежный сервер.
- Блокировки со стороны местных сервисов: банки, маркетплейсы, государственные порталы и стриминговые платформы часто отклоняют подключения с иностранных или хостинговых IP-адресов.
- Изоляция локальной сети: устройство теряет связь с беспроводными принтерами, сетевыми накопителями (NAS), умным домом и другими гаджетами в домашней или офисной Wi-Fi сети.
Технология vpn с раздельным туннелированием устраняет эти ограничения. Вместо глобального изменения сетевых маршрутов операционная система делит трафик на основе установленных правил. Вы сами определяете, какие программы или веб-адреса должны работать под защитой, а какие — выходить в сеть напрямую.
Архитектура и варианты реализации: глубокое сравнение видов
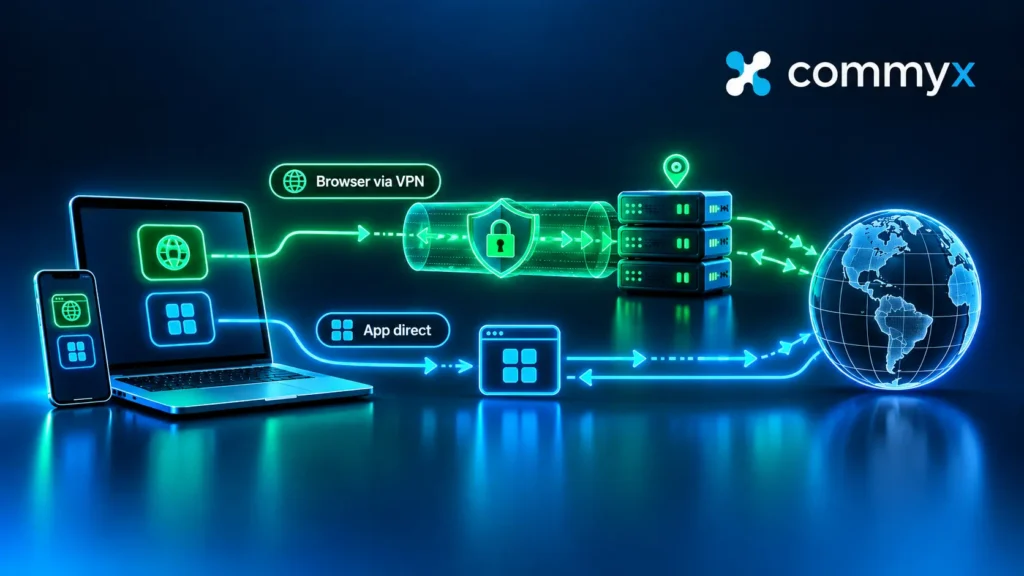
В зависимости от задач пользователя и возможностей операционной системы раздельное туннелирование vpn может реализовываться на разных уровнях сетевого стека OSI.
1. Разделение по приложениям (App-based / Process-level)
Фильтрация происходит на уровне операционной системы путем перехвата вызовов сокетов конкретных исполняемых файлов (.exe в Windows, .apk на Android, бинарных процессов в Linux/macOS).
- Прямой режим (Include / Standard Split Tunneling): весь интернет-трафик устройства по умолчанию идет напрямую через провайдера. В VPN-туннель перенаправляются только вручную выбранные программы (например, Chrome или Telegram).
- Инверсивный режим (Exclude / Split-Exclude): весь системный трафик зашифрован и идет через VPN, за исключением приложений из списка исключений (например, Steam, Torrent-клиент, приложения системных банков).
2. Разделение по IP-адресам, подсетям и доменам (Route-based & Domain-based)
Фильтрация выполняется на уровне сетевого драйвера и таблицы маршрутизации OS.
- По IP-адресам и CIDR-подсетям: в таблицу маршрутизации добавляются статические записи. Например, трафик к диапазону
104.16.0.0/12направляется на интерфейсtun0, а весь остальной — на дефолтный шлюз. - По доменным именам (Dynamic Domain Split Tunneling): клиентский софт перехватывает DNS-запросы. Если запрашиваемый домен (например,
*.example.com) входит в целевой список, система динамически определит его текущий IP-адрес и отправит пакеты в защищенный туннель.
В руководстве по развертыванию сетевых инфраструктур Microsoft Learn отмечается:
«Реализация раздельного туннелирования для чувствительных к задержкам сервисов оптимизирует сетевой маршрут, позволяя передавать от 70% до 80% объема пользовательского трафика напрямую через локального провайдера, минуя узкие места VPN-концентраторов».
Microsoft Learn
Сравнительный анализ архитектур раздельного туннелирования
| Характеристика | Туннелирование по приложениям | Туннелирование по IP / CIDR | Динамическое по доменам (FQDN) |
| Уровень фильтрации | Прикладной (Process / App level) | Сетевой (IP / Routing Table) | DNS / Сетевой уровень |
| Точность настройки | Высокая (на уровне конкретной программы) | Высокая (для точных IP-адресов) | Максимальная (для сайтов с динамическим IP) |
| Нагрузка на CPU | Минимальная | Нулевая (аппаратный роутинг) | Небольшая (перехват DNS) |
| Устойчевость к смене IP | Полная (IP сервиса не важен) | Низкая (при смене IP сервиса маршрут ломается) | Полная (маршрут обновляется на лету) |
| Сложность настройки | Очень простая (выбор галочками) | Средняя (требуются знание CIDR) | Средняя |
Практические сценарии использования
Ниже приведены четыре реальных сценария, где разделение трафика дает максимальный практический эффект.
Сценарий 1: Онлайн-гейминг + зарубежный браузер
- Проблема: Включение VPN для просмотра зарубежных ресурсов приводит к росту пинга в онлайн-играх (CS2, Valorant, Dota 2) с 20–30 мс до 100+ мс, а также вызывают блокировки античита.
- Решение: Включаем инверсивное разделение трафика. Игровые клиенты, лаунчеры (Steam, Epic Games) и античиты (Vanguard, Easy Anti-Cheat) добавляем в список исключений. Браузер и рабочие мессенджеры остаются внутри VPN-туннеля.
- Результат: Игра работает с минимальным пингом напрямую через провайдера, а браузер беспрепятственно открывает любые зарубежные платформы.
Сценарий 2: Удаленная работа, корпоративный софт и интернет-банкинг
- Проблема: При подключении к удаленному рабочему столу или зарубежному корпоративному серверу перестают открываться личный кабинет банка, государственные сервисы и службы доставки.
- Решение: Настраиваем туннелирование по приложениям. Рабочий браузер и RDP-клиент направляем через VPN. Второй браузер (например, Яндекс Браузер) оставляем для личных задач без VPN.
- Результат: Корпоративные инструменты работают под защитой, а личные сервисы не запрашивают капчу и не блокируют аккаунт.
Сценарий 3: Локальная сеть и домашняя медиасистема
- Проблема: При включении постоянного защищенного соединения компьютер «теряет» сетевой принтер, Smart TV и домашний накопитель NAS (
192.168.1.x). - Решение: В параметрах туннелирования активируется правило «Разрешить доступ к локальной сети» (Bypass LAN), либо подсеть
192.168.1.0/24вносится в таблицу прямого маршрута. - Результат: Веб-серфинг защищен, а файлы отправляются на печать и транслируются на ТВ без сбоев.
Сценарий 4: Работа в сетях с белыми списками и жесткими ограничениями
- Проблема: Корпоративная сеть или провайдер ограничивают доступ ко внешним ресурсам, пропуская трафик только по разрешенным спискам. Стандартные VPN-протоколы блокируются на уровне DPI.
- Решение: Использование специализированного протокола с разделением трафика. Через зашифрованный канал направляются только критически важные запросы, а разрешенный трафик идет по стандартным протоколам.
- Результат: Сохраняется стабильное подключение даже при сильных сетевых фильтрах.
Преимущества для скорости, отклика и локальной инфраструктуры
Разделение сетевых потоков оптимизирует работу всей системы сразу по трем направлениям:
- Снижение сетевой задержки (Latency & Jitter):Прямой трафик не проходит через промежуточные VPN-узлы. Это снижает время отклика до целевого сервера, устраняет джиттер (колебания пинга) и предотвращает потерю пакетов в голосовых чатах (Discord, Teams, Zoom).
- Оптимизация производительности устройства:Шифрование и дешифрование данных по алгоритмам AES-256 или ChaCha20 требуют ресурсов центрального процессора. Исключение тяжелого трафика (4K-видео, обновлений игр, скачивания дистрибутивов) снижает нагрузку на CPU и экономит заряд аккумулятора на ноутбуках и смартфоне.
- Отсутствие конфликтов с локальными службами:Маршрутизация локальных IP-адресов мимо туннеля предотвращает разрыв соединения с сетевыми папками (SMB/NFS), медиасерверами (Plex/Jellyfin) и устройствами умного дома.
Безопасность, риски и «точки отказа»: разбор скрытых проблем
Несмотря на удобство, у технологии есть уязвимые места, о которых молчат типовые инструкции.
1. Утечка DNS-запросов (DNS Leakage)
Самая распространенная уязвимость. Операционная система может отправлять зашифрованный HTTPS-трафик через VPN, но DNS-запросы (преобразование site.com в IP-адрес) адресовать системному DNS-серверу вашего провайдера. В результате провайдер видит полную историю посещаемых вами доменов.
2. Утечка трафика по протоколу IPv6
Многие VPN-клиенты корректно маршрутизируют только IPv4-трафик. Если ваш интернет-провайдер поддерживает IPv6, а VPN-клиент не имеет встроенной защиты от IPv6-утечек, приложения могут незаметно передавать данные через открытый IPv6-интерфейс.
3. Фоновые процессы и дочерние службы
Многие сложные программы (например, Adobe Creative Cloud или автообновляемые игры) запускают фоновые службы с другими именами .exe файлов (например, update_service.exe). Если добавить в список туннелирования только главный файл программы, ее фоновые процессы продолжат передавать данные в открытом виде.
4. Ограничения Kill Switch при раздельном туннелировании
В режиме сплошного туннелирования функция Kill Switch намертво блокирует весь интернет при обрыве связи с VPN. Однако в режиме split tunneling Kill Switch перекрывает доступ только тем приложениям, которые были назначены для VPN. Приложения из списка исключений продолжают работать, что может создать ложное ощущение полной изолированности.
Согласно официальной документации Cisco по сетевой безопасности:
«Раздельное туннелирование позволяет пользователям отправлять через зашифрованный туннель только тот трафик, который предназначен для защищаемой сети, отправляя остальной интернет-трафик напрямую. Это снимает избыточную нагрузку на VPN-сервер, но требует строгого контроля за маршрутизацией DNS для предотвращения утечек данных».
Cisco
Настройка раздельного туннелирования на разных операционных системах
Windows 10 / 11
В Windows разделение реализуется как через графические клиенты, так и средствами самой системы.
Способ 1: Через графический интерфейс клиента
- Откройте параметры используемого VPN-клиента.
- Найдите раздел Split Tunneling (Раздельное туннелирование).
- Переключите режим в положение App-based или Exclude.
- Добавьте исполняемые файлы (
.exe) нужных программ.
Способ 2: Через PowerShell (для встроенного VPN-подключения Windows)
Если вы используете штатное VPN-подключение Windows (PPTP/L2TP/IKEv2):
# Активируем режим раздельного туннелирования для подключения
Set-VpnConnection -Name "WorkVPN" -SplitTunneling $true

# Добавляем конкретный маршрут для целевой подсети через VPN
Add-VpnConnectionRoute -Name "WorkVPN" -DestinationPrefix "198.51.100.0/24"
Android
На ОС Android технология реализована на уровне системы через VpnService API.
- Откройте Настройки -> Сеть и интернет -> VPN.
- Нажмите на иконку шестеренки рядом с установленным VPN-сервисом.
- Перейдите в раздел Раздельное туннелирование (или «Разрешенные приложения»).
- Выберите один из двух режимов:
- Только выбранные приложения используют VPN;
- Все приложения используют VPN, кроме выбранных.
- Отметьте нужные программы галочками.
Linux (Ubuntu / Debian / Arch)
В Linux разделение маршрутов настраивается с помощью утилит iproute2, правил iptables/nftables или сетевых пространств имен (netns).
Вариант маршрутизации по IP через iproute2:
# 1. Проверяем имя VPN-интерфейса (обычно tun0 или wg0)
ip link show

# 2. Направляем трафик к конкретному серверу через VPN-интерфейс
sudo ip route add 203.0.113.50/32 dev tun0

# 3. Направляем целую подсеть через локальный физический шлюз (eth0)
sudo ip route add 192.168.1.0/24 dev eth0
Вариант полной изоляции приложения через netns (Network Namespaces):
# Создаем изолированное сетевое пространство для VPN
sudo ip netns add vpn_namespace
# Запускаем конкретное приложение (например, Firefox) строго внутри этого пространства
sudo ip netns exec vpn_namespace firefox
macOS и iOS
Из-за жестких требований безопасности Apple (ограничения системного фреймворка NetworkExtension) разделение по отдельным приложениям на iOS не поддерживается нативным интерфейсом и доступно только через специальный MDM-профиль.
На macOS разделение реализуется двумя способами:
- Через таблицы маршрутизации Терминала:
Bash# Добавление прямого маршрута к IP мимо VPN sudo route -n add -net 192.168.1.0/24 192.168.1.1 - Через сторонние клиенты, использующие встроенный модуль фильтрации сокетов.
Матрица поддержки и способов настройки по платформам
| ОС | Поддержка по приложениям | Поддержка по IP / CIDR | Штатный инструмент системы | Сложность |
| Windows 10/11 | Да | Да | PowerShell (Set-VpnConnection) | Низкая |
| Android | Да (нативно) | Да | Системный меню VPN | Очень низкая |
| Linux | Да (через netns) | Да | iproute2 / nftables | Высокая |
| macOS | Частично | Да | Терминал (route) | Средняя |
| iOS / iPadOS | Только через MDM | Да | Профили конфигурации | Высокая |
Диагностика и проверка: как на 100% убедиться в правильности маршрутов
После настройки обязательно проверьте, что трафик действительно распределяется по заданным правилам.
Шаг 1. Проверка IP-адресов из разных программ
- Откройте приложение, включенное в VPN (например, рабочий браузер).
- Зайдите на сервис проверки IP-адреса и запишите результат. Должен отображаться IP-адрес VPN-сервера.
- Откройте приложение из списка исключений (например, второй браузер или Терминал/Командную строку).
- Выполните команду проверки IP:
- Windows (PowerShell):
PowerShellInvoke-RestMethod -Uri "https://ifconfig.me" - macOS / Linux (Terminal):
Bashcurl ifconfig.me
- Windows (PowerShell):
- Убедитесь, что полученный IP-адрес совпадает с адресом вашего домашнего интернет-провайдера.
Шаг 2. Трассировка сетевого маршрута (Traceroute)
Проверьте путь прохождения пакетов до туннелируемого и прямого ресурса.
# Проверка маршрута к узлу, который должен идти напрямую
tracert 8.8.8.8
- Прямой маршрут: Первым шагом (
hop 1) будет локальный IP-адрес вашего роутера (например,192.168.1.1). - Маршрут через VPN: Первым шагом будет виртуальный IP-адрес туннельного интерфейса (например,
10.8.0.1или172.16.x.x).
Шаг 3. Глубокий тест на утечку DNS
- Запустите браузер, работающий под VPN.
- Перейдите на специализированный сайт тестирования (например,
dnsleaktest.com). - Запустите Extended Test.
- Проверьте список найденных DNS-серверов. В списке не должно быть IP-адресов и имён вашего местного интернет-провайдера.
Мини-вывод: когда split tunneling полезнее постоянного VPN для всего устройства
Сплошное туннелирование (Full Tunneling) необходимо при использовании открытых и незащищенных Wi-Fi сетей в публичных местах, где перехватить трафик может любой злоумышленник.
В остальных случаях vpn с раздельным туннелированием превосходит сплошное подключение:
- При ежедневной работе за ПК или смартфоном: вам не приходится постоянно переключать туннель при переходе от рабочих задач к личным;
- Для сохранения максимальной скорости: тяжелый контент, обновления и игры не нагружают зашифрованный канал;
- Для стабильной работы умного дома и локальной сети: все внутренние гаджеты остаются под контролем.
Решение для стабильного подключения и работы в сложных сетях
Грамотная настройка маршрутизации решает задачи скорости и удобства, однако фундаментом остаётся надёжность самого VPN-сервиса. При выборе подключения важно, чтобы сервис устойчиво работал в условиях повышенных сетевых ограничений.
Для организации стабильного и защищенного доступа обратите внимание на CommyX VPN. Сервис разработан специально для работы в сложных сетевых условиях, включая сети с белыми списками и жесткими фильтрами DPI, где обычные стандартные протоколы часто блокируются.
Управление сервисом реализовано максимально удобно: подключение, выбор настроек, получение инструкций и управление устройствами происходят через Telegram-бота.CommyX VPN поддерживает все популярные платформы:
- Приложения и клиенты для iOS/iPadOS, Android, Windows и Android TV;
- Пошаговые подробные инструкции по настройке для macOS, Linux и Apple TV.
Перед покупкой вы можете бесплатно протестировать сервис: доступно 3 дня тестового периода без ограничений по возможностям. Вы сможете настроить маршруты на своих устройствах и проверить качество соединения. В дальнейшем стоимость использования начинается от 150 ₽ в месяц за 1 устройство, а при выборе годового тарифного плана — от 1170 ₽.
Настройка раздельного туннелирования в сочетании с качественным сервисом подключения позволяет получить идеальный баланс: полная защита и доступ к нужным мировым ресурсам без потери скорости на локальных сайтах.