Когда на смартфоне при использовании мобильного интернета перестает работать VPN-подключение, первым подозрением становится то, что мтс блокирует vpn на уровне сотовой сети. Однако в реальной практике сбой подключения редко вызывается персональным ограничением отдельного абонента: в большинстве случаев причиной становятся глобальные алгоритмы фильтрации трафика ТСПУ (технических средств противодействия угрозам), блокировка IP-адресов VPN-серверов, сбои мобильных DNS или каскадный сброс UDP-сессий.
Быстрый тест через домашний Wi-Fi позволяет за несколько секунд определить, где именно возникла проблема. Если через проводной интернет VPN работает стабильно, а на LTE выдает ошибку, причина лежит в специфике фильтрации мобильной сети, и для ее устранения достаточно сменить протокол, настроить приватный DNS или использовать адаптированное решение, такое как CommyX VPN
Почему возникает ощущение, что МТС блокирует VPN (механика работы DPI и ТСПУ)
При попытке включить туннель на смартфоне пользователь обычно видит статус «Соединение…», бесконечный индикатор загрузки или ошибку «Connection Timeout». В этот момент возникает стойкое впечатление, что мтс блокирует vpn адресным решением оператора. Чтобы понять, что происходит на самом деле, нужно разбрать устройство современных систем анализа сетевого трафика.
Фильтрация в сетях сотовой связи осуществляется с помощью оборудования DPI (Deep Packet Inspection, глубокий анализ пакетов), встроенного в узлы опорной сети (Core Network — PGW/UPF). В отличие от классических межсетевых экранов, проверяющих только IP-адреса и порты назначения, система DPI анализирует содержимое сетевых пакетов на уровнях L4–L7 модели OSI.
Фильтрация мобильного трафика строится на четырёх основных механиках:
- Анализ сигнатур TLS-хэндшейка: Большинство стандартных VPN-протоколов (OpenVPN, WireGuard, IPsec) при старте сессии передают характерные незашифрованные заголовки. DPI-система распознает структуру первого пакета (Handshake Init) и моментально отправляет TCP RST (сброс соединения) или молча отбрасывает UDP-пакеты (Drop).
- Отслеживание SNI (Server Name Indication): В процессе установления TLS-соединения клиент передает доменное имя сервера в незашифрованном виде. Системы фильтрации перехватывают это поле и блокируют сессию, если имя содержится в реестрах ограничений.
- Активное зондирование (Active Probing): Когда DPI фиксирует нетипичный зашифрованный трафик к неизвестному IP-адресу, система сама отправляет тестовые запросы на этот IP. Если сервер отвечает по специфическому VPN-протоколу, его IP-адрес автоматически заносится в список временной или постоянной блокировки.
- Блокировка по пулам IP-адресов и портам: Если VPN-сервис арендует мощности у известных дата-центров (DigitalOcean, Hetzner, OVH), их IP-диапазоны блокируются целиком, а стандартные VPN-порты (UDP 51820, UDP 1194, UDP 500/4500) перекрываются автоматикой.
Официальная спецификация инженерной группы IETF подтверждает уязвимость открытых заголовков TLS-соединений перед внешним сетевым анализом:
«The plaintext Server Name Indication (SNI) extension in ClientHello messages, which leaks the target domain for a given connection, is perhaps the most sensitive information left unencrypted in TLS 1.3.»
RFC 9849 (IETF)
Аналогичные алгоритмы применяются на инфраструктуре всех ведущих провайдеров. Если мегафон блокирует vpn, билайн блокирует vpn или tele2 блокирует vpn, механизмы детекции работают идентично, так как базовые узлы фильтрации функционируют по общим правилам технического контроля.
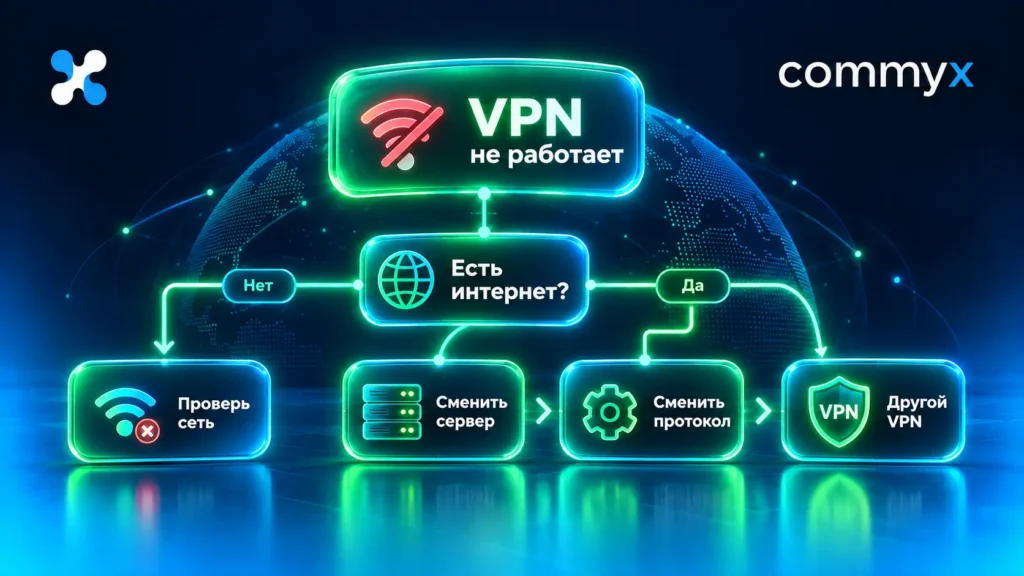
Полная диагностическая матрица: симптомы, причины и решения
Чтобы быстро определить характер сбоя, воспользуйтесь приведенной ниже таблицей. Она помогает сопоставить внешние симптомы с происходящим в сетевом стеке смартфона.
| Симптом на устройстве | Поведение трафика | Локализация ошибки | Пошаговое решение |
| Статус «Подключение…» висит бесконечно на LTE | Пакеты Handshake отбрасываются (Drop) на узле DPI оператора | Блокировка сигнатуры протокола (WireGuard/OpenVPN UDP) | Сменить протокол на замаскированный (VLESS, Shadowsocks, TCP-туннель) или сменить порт на 443 |
| Значок VPN горит, но сайты и приложения не загружаются | Трафик доходит до сервера, но DNS-запросы блокируются или подменяются | Сбой DNS-резолвинга или блокировка исходящего IP | Включить «Частный DNS» (DoH/DoT) в настройках Android/iOS, прописать 1.1.1.1 |
| Подключение устанавливается, но разрывается через 10–30 секунд | Система DPI пропускает Handshake, но отсекает сессию после набора объема трафика | Динамический сброс сессий алгоритмами анализа аномалий | Использовать маскировку (обфускацию) трафика под стандартный HTTPS-веб-серфинг |
| Ошибка «Connection Refused» или «Host Unreachable» | Сервер не отвечает на тестовые ICMP/TCP пакеты | IP-адрес VPN-сервера внесен в черный список | Сменить локацию/сервер в приложении или использовать динамические узлы |
| Соединение есть, но скорость падают практически до нуля | Оператор ограничивает полосу пропускания нераспознанного трафика | Шейпинг (Throttling) зашифрованных сессий на сотовой вышке | Переключить режим MTU на 1280–1360, использовать протоколы с маскировкой под TLS |
| Искусственные сбои в отдельные часы (например, вечером) | Пиковая загрузка базовой станции + жесткие лимиты на CGNAT-узлах | Переполнение таблицы сессий на NAT-шлюзе оператора | Перезапустить модуль связи (режим «В самолете»), сменить сервер |
Экспресс-тест «Связь — Сеть — VPN»: как выявить точку отказа за 3 минуты
Когда вам кажется, что билайн блокирует vpn или сеть Tele2 сбрасывает подключение, важно провести быструю диагностику по шагам, чтобы не тратить время на бессмысленные переустановки приложений.
Шаг 1: Проверка базовой связности
Отключите VPN и зафиксируйте, работают ли обычные незаблокированные сайты (например, поисковые системы или новостные порталы) через мобильные данные. Если страницы не грузятся, проблема не в блокировках, а в исчерпании пакета трафика, нулевом балансе или сбое настройки APN (точка доступа оператора).
Шаг 2: Сравнительный тест «LTE vs Wi-Fi»
Отключите мобильный интернет и подключитесь к любой домашней или офисной Wi-Fi сети. Запустите VPN.
- Если туннель поднялся и трафик пошел — VPN-сервер исправен, а проблема заключается в алгоритмах DPI вашей мобильной сети.
- Если VPN не работает и через Wi-Fi — заблокирован сам IP-адрес сервера, закончилась подписка или упал хостинг VPN-провайдера.
Шаг 3: Терминальная диагностика (для продвинутых пользователей)
Если вы используете ПК (Windows/macOS) или терминал на Android, можно выполнить прямую проверку доступности сервера через консоль:
- Проверка доступности порта (TCP):
curl -v https://<ip_адрес_сервера>:443Если вы видите ошибкуConnection timed outтолько на мобильном интернете, оператор блокирует маршрут к данному IP. - Проверка DNS-резолвинга:
nslookup mydomain.com 1.1.1.1Если запрос зависает, мобильная сеть перехватывает и блокирует сторонние DNS-пакеты по порту 53.
Особенности мобильных операторов: МТС, Мегафон, Билайн и Tele2
Каждый мобильный оператор обладает собственной архитектурой опорной сети и набором профилей фильтрации на ТСПУ.
МТС
Сеть МТС отличает глубокая интеграция систем анализа трафика на уровнях PGW. Когда мтс блокирует vpn, система в первую очередь отсекает стандартные UDP-соединения. Попытка установить сессию через WireGuard на стандартном порту 51820 чаще всего приводит к тому, что приложение бесконечно отправляет handshake-пакеты, но не получает ответа.
Решение для МТС: Перевод подключения на протоколы, работающие поверх TCP с маскировкой под стандартный веб-трафик (HTTPS, порт 443), а также использование сервисов, поддерживающих работу в условиях строгих сетевых ограничений.
Мегафон
В случаях, когда мегафон блокирует vpn, пользователи часто наблюдают не полную блокировку, а выборочный сброс пакетов (Packet Loss). Соединение может формально установиться, но скорость передачи данных упадет до нескольких килобит в секунду, а приложения будут выдавать ошибки таймаута. Это результат работы алгоритмов шейпинга (ограничения скорости) нераспознанного зашифрованного трафика.
Решение для Мегафона: Смена протокола в настройках приложения, уменьшение размера MTU в настройках клиента до 1280–1360 байт для исключения фрагментации пакетов.
Билайн
При возникновении ситуаций, когда билайн блокирует vpn, основной точкой отказа становится фильтрация по SNI и сбои в работе DNS-доменов. Опорная сеть Билайна активно перехватывает незашифрованные DNS-запросы (Port 53 UDP) и перенаправляет их на собственные шлюзы, что приводит к невозможности резолвинга адресов VPN-серверов.
Решение для Билайна: Обязательное включение функции «Частный DNS» (Private DNS / DNS-over-HTTPS) прямо в настройках операционной системы устройства.
Tele2 (t2)
Если tele2 блокирует vpn, это чаще всего проявляется в виде быстрой автоматической блокировки новых IP-адресов. Оборудование оператора отслеживает всплески зашифрованного UDP-трафика к неизвестным заграничным IP и вносит их в черные списки в течение нескольких минут после начала активной сессии.
Решение для Tele2: Использование VPN-сервисов с устойчивой сетевой инфраструктурой и алгоритмами защиты от автоматического распознавания сессий.
Сравнение Wi-Fi и мобильного интернета: почему на проводе VPN работает стабильнее
Многие пользователи задаются вопросом: почему один и тот же VPN-клиент на ноутбуке или смартфоне без проблем работает через домашний интернет (Ростелеком, Дом.ru, МГТС), но мгновенно отключается при переходе на LTE?
Разница обусловлена тремя архитектурными факторами:
1. Топология сети и точка концентрации
В проводных сетях трафик распределен по множеству районных и городских узлов. В сотовых сетях трафик от тысяч базовых станций стекается в единые ключевые точки — Packet Core (PGW/UPF). Развернуть и поддерживать жесткую систему DPI на едином сотовом шлюзе технически проще и эффективнее, чем на гигабитных каналах проводных операторов.
2. Использование CGNAT и лимиты сессий
Мобильные операторы выдают абонентам внутренние («серые») IP-адреса. Тысячи пользователей одновременно выходят в сеть через один внешний IP-адрес с использованием технологии Carrier-Grade NAT. Попытки установить постоянные UDP-туннели перегружают таблицы трансляции CGNAT-шлюзов, из-за чего операторы принудительно сбрасывают длительные UDP-сессии.
3. Фрагментация пакетов (MTU / MSS)
В мобильных сетях из-за служебных заголовков протоколов сотовой связи (GTP-U туннелирование) реальный размер передаваемого кадра (MTU) ниже стандартных 1500 байт (обычно 1350–1420 байт). Когда VPN-клиент пытается отправить пакет размером 1500 байт, происходит фрагментация. Системы DPI часто просто отбрасывают фрагментированные зашифрованные пакеты, считая их аномалией.
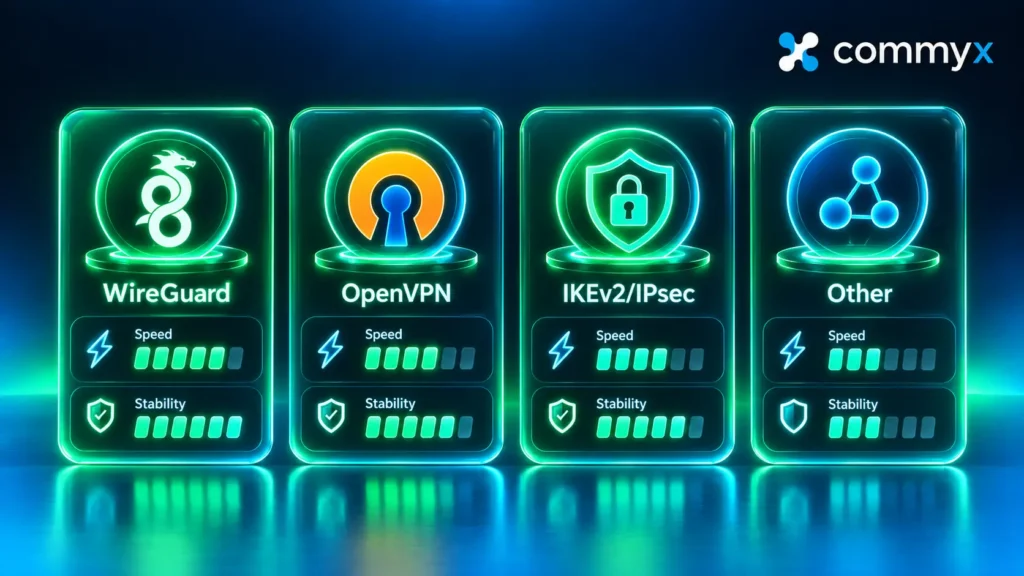
Глубокая настройка: протоколы, маскировка трафика и обход DPI
Для успешной работы в условиях, когда оператор активно фильтрует трафик, необходимо понимать разницу между используемыми сетевыми протоколами.
Разбор протоколов:
- WireGuard и OpenVPN UDP: Отличные протоколы для чистых сетей, но абсолютно не защищены от DPI. Их заголовки считываются фильтрами за доли миллисекунды.
- OpenVPN TCP (порт 443): Направляет зашифрованный трафик по тому же порту, который используется для загрузки обычных защищенных сайтов (HTTPS). DPI-системе сложнее заблокировать этот порт, не нарушив работу обычных веб-страниц, однако глубокий анализ таймингов и объемов пакетов все равно может выявить туннель.
- Протоколы с маскировкой (Obfuscation / TLS-Camouflage): Полностью скрывают структуру VPN-пакетов, превращая их для внешнего наблюдателя в обычный обмен данными с веб-сервером (например, просмотр видео или загрузку файлов по HTTPS).
Если классические приложения перестают справляться с фильтрацией, оптимальным шагом становится выбор сервиса, изначально созданного с учетом работы в жестких сетевых условиях.
Таким решением является CommyX VPN. Сервис специально разработан для подключения в том числе в сетях с белыми списками и активными системами DPI.
Управление сервисом реализовано максимально просто и современно: получение доступа, наглядные инструкции, продление и добавление устройств выполняются через Telegram-бота. Это исключает проблемы с блокировкой сайтов самих VPN-провайдеров или удалением приложений из магазинов App Store и Google Play.
Сервис поддерживается на всех популярных платформах: iOS/iPadOS, Android, Windows и Android TV, а также содержит готовые инструкции для настройки на macOS, Linux и Apple TV.
Пошаговая инструкция по настройке устройств для работы на мобильной сети
Если ваш VPN перестал подключаться на смартфоне или ПК, последовательно выполните следующие настройки.
Инструкция для Android
- Сброс модуля связи: Включите «Режим в самолете» на 15 секунд, затем выключите. Это принудительно заставит смартфон переподключиться к базовой станции и получить новый IP в сети оператора.
- Настройка шифрованного DNS:
- Перейдите в Настройки -> Подключения -> Другие настройки -> Частный DNS.
- Выберите режим Имя хоста провайдера DNS и введите:
one.one.one.one(Cloudflare) илиdns.google(Google).
- Изменение MTU в VPN-приложении:
- Откройте настройки вашего VPN-клиента.
- Найдите пункт MTU (Размер кадра) и смените значение с
1500илиAutoна1320или1280.
Инструкция для iOS (iPhone / iPad)
- Обновление сетевой сессии: Проведите пальцем от правого верхнего угла экрана и включите режим «Авиарежим» на 15 секунд.
- Настройка DNS:
- Перейдите в Настройки -> Wi-Fi -> (i) рядом с вашей сетью -> Настройка DNS.
- Переключите на Вручную, удалите текущие адреса и добавьте
1.1.1.1и8.8.8.8.
- Отключение «Частного адреса»: В настройках текущего Wi-Fi или сотового профиля попробуйте временно отключить опцию Частный Wi-Fi адрес (Private Wi-Fi Address), если наблюдаются сбои авторизации в локальной сети.
Инструкция для Windows и macOS
- Очистка кэша DNS в ОС:
- Windows: Откройте командную строку (
cmd) от имени администратора и выполните:
DOSipconfig /flushdns - macOS: Откройте Терминал и выполните:
Bashsudo dscacheutil -flushcache; sudo killall -HUP mDNSResponder
- Windows: Откройте командную строку (
- Смена протокола в клиенте: Переключите режим с WireGuard/IKEv2 на OpenVPN TCP или аналогичный замаскированный протокол.
- Отключение сторонних сетевых экранов: Временно отключите сторонние антивирусы или встроенные брандмауэры, которые могут блокировать виртуальные адаптеры (TUN/TAP).
Практический сценарий: что делать, если стандартные советы не помогли (Точки отказа)
Рассмотрим реальный пользовательский кейс. Вы находитесь в дороге, используете смартфон на базе Android с SIM-картой МТС или Мегафона. Ваш привычный VPN-клиент отказался подключаться: перезагрузка смартфона, включение авиарежима и смена DNS не привели к результату.
В этой точке мы сталкиваемся с критической точкой отказа: система ТСПУ заблокировала всю подсеть IP-адресов, принадлежащих вашему текущему VPN-сервису. В данном случае никакие локальные настройки смартфона не помогут, так как пакеты физически не покидают сеть сотового оператора.
Единственное рабочее решение в такой ситуации — использовать альтернативный VPN-сервис с защищенной сетевой инфраструктурой.
Для этого не нужно искать новые приложения в магазинах или пытаться зайти на заблокированные сайты:
- Перейдите в Telegram и откройте бот CommyX VPN.
- Активируйте 3 бесплатных дня для полноценного тестирования сервиса перед покупкой.
- Получите готовый профиль и наглядную инструкцию по автонастройке под вашу операционную систему (iOS, Android, Windows и др.).
- Проверьте подключение на той же сотовой сети (МТС, Мегафон, Билайн, Tele2).
Если качество работы вас устроит, платный тариф стоит от 150 ₽ за 1 месяц для 1 устройства, а при выборе годовой подписки цена составит от 1170 ₽ за 1 устройство.
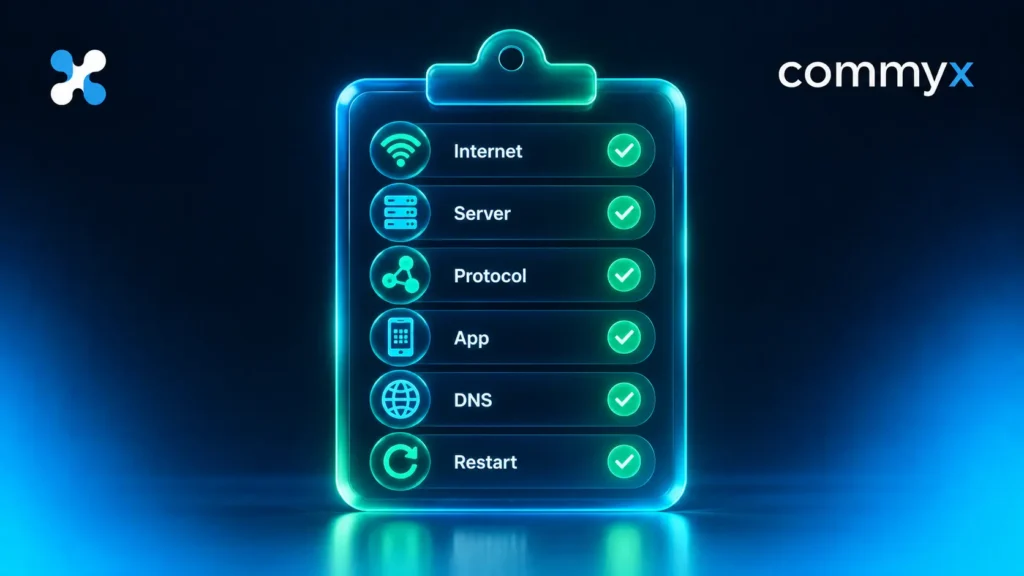
Чек-лист: как отделить проблему оператора от проблемы сервиса
Чтобы при очередном сбое за 1 минуту понять, кто виноват — сотовый оператор или сам VPN-сервис — держите под рукой этот простой чек-лист:
- [ ] Тест «Wi-Fi против LTE»: Если на Wi-Fi всё работает, а на мобильных данных подключения нет — виновата система фильтрации сотового оператора.
- [ ] Тест смены сервера: Если при выборе другой страны в приложении связь появляется — оператор заблокировал только конкретный IP-адрес предыдущего сервера.
- [ ] Тест смены протокола: Если переключение с WireGuard на OpenVPN (TCP) восстанавливает работу — оператор блокирует сигнатуру конкретного протокола.
- [ ] Тест второго устройства: Если на смартфоне друга с SIM-картой другого оператора тот же VPN работает — сбой локализован на стороне вашей мобильной сети.
- [ ] Проверка статуса сервиса: Если VPN не подключается ни с одного устройства и ни через какие сети — проблему решает сам VPN-провайдер (технические работы на серверах).
Заключение
Ситуации, когда кажется, что мтс блокирует vpn, или с аналогичными обрывами связи сталкиваются абоненты Мегафона, Билайна и Tele2, стали повседневным фактором использования мобильного интернета. Работа систем DPI и ТСПУ постоянно усложняется, и классические VPN-протоколы без маскировки трафика постепенно утрачивают свою эффективную работоспособность в сотовых сетях.
Однако это не означает, что вы остаетесь без защиты и доступа к нужным ресурсам. В подавляющем большинстве случаев проблема решается последовательной диагностикой: переключением протоколов, изменением настроек DNS, корректировкой размера MTU или переходом на современные сервисы, созданные с учетом жестких сетевых ограничений.
Если ваш текущий VPN перестает справляться с блокировками сотовых операторов, протестируйте CommyX VPN
. Сервис адаптирован для работы в сетях с белыми списками, подключается за пару минут через понятный Telegram-бот и поддерживает все популярные платформы — от смартфонов на iOS и Android до компьютеров на Windows, macOS, Linux и ТВ-приставок на Android TV и Apple TV. Воспользуйтесь 3 бесплатными днями тестового периода, чтобы убедиться в стабильности подключения на вашей сотовой сети, после чего переходите на комфортные тарифы от 150 ₽ в месяц.