При выборе виртуальной частной сети большинство пользователей обращают внимание на яркие маркетинговые обещания, тарифные планы и скорость на мгновенном спидтесте. Однако реальным фундаментом любого защищенного соединения выступает VPN-протокол — базовый набор правил, инструкций и алгоритмов, определяющий способ передачи данных между вашим устройством и удаленным сервером.
Именно от протокола зависят критические характеристики сети: реальная скорость загрузки страниц, задержка сигнала (ping), энергоэффективность аккумулятора, стабильность при переключении между Wi-Fi и сотовыми сетями, а также способность туннеля проходить через строгие брандмауэры и системы глубокого анализа трафика (DPI).
Неправильно выбранный протокол часто приводит к постоянным обрывам связи в метро, задержкам видеопотока при созвонах и бесконечному «зависанию» подключений. В этом материале подробно разобраны современные VPN-протоколы, их архитектура, сильные и слабые стороны, а также даны практические рекомендации по выбору под конкретные задачи.
Для 90% повседневных задач (стриминг в высоком разрешении, веб-серфинг, загрузка файлов) лучшим выбором является WireGuard благодаря максимальной скорости, низкой задержке и экономии батареи. Если связь блокируется провайдером или фильтруется корпоративным фаерволом, незаменимым остается OpenVPN (TCP), маскирующийся под обычный HTTPS-трафик на порту 443. Для смартфонов и планшетов в условиях постоянной смены сетей Wi-Fi и LTE оптимален IKEv2/IPsec с технологией MOBIKE, а для сетей с жесткими блокировками и белыми списками применяются протоколы нового поколения (VLESS, Shadowsocks, Trojan).
Архитектура VPN-протоколов: из чего складывается соединение
VPN-протокол — это не единый монолитный алгоритм, а комплексный стек технологий, отвечающий за создание шифрованного туннеля поверх общедоступной сети Интернет. Понимание его внутреннего устройства помогает осознанно решать возникающие сетевые проблемы.
Ключевые компоненты протокола:
- Аутентификация и обмен ключами: Процесс, с помощью которого клиент и сервер подтверждают подлинность друг друга и генерируют сеансовые ключи шифрования (например, по алгоритму Диффи-Хеллмана).
- Алгоритмы шифрования (Ciphers): Симметричные блоки или потоковые шифры (AES-256-GCM, ChaCha20-Poly1305), непрерывно кодирующие передаваемое содержимое.
- Транспортный уровень: Протокол нижнего уровня, по которому передаются зашифрованные пакеты — UDP (User Datagram Protocol) или TCP (Transmission Control Protocol).
- Управление состоянием и туннелирование: Механизмы инкапсуляции IP-пакетов, обработки потерь и контроля сетевых интерфейсов (TUN/TAP).
[Данные приложения]
       ↓
[Зашифрованный туннель VPN (AES / ChaCha20)]
       ↓
[Транспортный протокол (UDP / TCP)]
       ↓
[Сетевая инфраструктура провайдера (DPI / Фильтры)]
UDP против TCP: фундаментальный выбор
Большинство VPN-протоколов позволяют выбирать транспортный режим, и этот выбор напрямую влияет на характеристики соединения:
- UDP (User Datagram Protocol): Передает данные без подтверждения доставки пакетов со стороны получателя. Это обеспечивает минимальную задержку (ping) и максимальную пропускную способность, что делает UDP идеологическим стандартом для онлайн-игр, стриминга и голосовых вызовов. Если пакет теряется, система не тратит время на его повторную запросную пересылку.
- TCP (Transmission Control Protocol): Гарантирует доставку каждого пакета в строгом порядке с обязательным подтверждением приемки. Если пакет потерян, пересылка повторяется. TCP работает медленнее из-за постоянного служебного диалога между клиентом и сервером, но обеспечивает абсолютную надежность. Главное преимущество TCP — способность маскироваться под стандартный трафик веб-сайтов (порт 443), что критично при обходе жестких фаерволов.
1. WireGuard: технологический прорыв в скорости и простоте
WireGuard представляет собой современный протокол с открытым исходным кодом, созданный Джейсоном Доненфельдом в 2016 году как легковесная и крайне быстрая альтернатива громоздким OpenVPN и IPsec.
Технические особенности и кодовая база
Главное отличие WireGuard — компактность. Его исходный код состоит всего из ~4000 строк, в то время как кодовая база OpenVPN превышает 100 000–600 000 строк вместе с зависимостями OpenSSL. Лаконичность кода практически исключает наличие скрытых уязвимостей и позволяет легко проводить независимый аудиторский анализ безопасности.
WireGuard интегрирован непосредственно в ядро Linux (а также глубоко оптимизирован под Windows, macOS, iOS и Android). Работа на уровне ядра устраняет затратную процедуру контекстного переключения между пространством пользователя и ядром (context switching), за счет чего достигает рекордных скоростей передачи данных.
Используемые криптографические примитивы:
- ChaCha20 для симметричного шифрования данных;
- Poly1305 для аутентификации сообщений (MAC);
- Curve25519 для обмена ключами ECDH;
- BLAKE2s для хеширования и проверки целостности;
- SipHash24 для защиты от атак типа «отказ в обслуживании» (DoS).
«WireGuard стремится быть самым простым, быстрым и надежным VPN-протоколом в отрасли. Он сознательно избегает избыточной гибкости старых протоколов, предлагая только самые современные и проверенные криптографические примитивы».
Официальная документация WireGuard
Плюсы и минусы WireGuard
- Плюсы: Мгновенное установление соединения (менее 100 мс), минимальная нагрузка на процессор, экономия заряда батареи на мобильных устройствах, высочайшие показатели пропускной способности.
- Минусы: В базовом виде работает исключительно по протоколу UDP и имеет фиксированную структуру заголовков. По этой причине системы глубокого анализа трафика (DPI) без труда идентифицируют сигнатуру WireGuard и блокируют его на уровне провайдера. Для обхода блокировок требуется применение дополнительных оберток обфускации (например, AmneziaWG, Shadowsocks или UDPspeeder).
2. OpenVPN: золотой стандарт гибкости и совместимости
OpenVPN остается одним из самых известных и проверенных временем VPN-протоколов с открытым исходным кодом, находящимся в активной разработке с 2001 года.
Принцип работы и транспортные режимы
OpenVPN опирается на библиотеку OpenSSL для реализации всех криптографических функций. Протокол крайне универсален и поддерживает огромный спектр шифров (включая AES-256-GCM, Camellia, ChaCha20) и способов аутентификации.
Главная сила OpenVPN заключается в его способности переключаться между UDP и TCP на произвольных портах:
- OpenVPN UDP: Режим по умолчанию. Обеспечивает хорошую скорость и низкую задержку. Подходит для большинства обычных условий эксплуатации.
- OpenVPN TCP (Порт 443): Режим повышенной проходимости. Трафик туннеля упаковывается так, что сетевое оборудование провайдера видит обычные зашифрованные сессии HTTPS, используемые банками и веб-сайтами. Заблокировать такой порт без нарушения работы всего интернета практически невозможно.
Плюсы и минусы OpenVPN
- Плюсы: Высочайшая универсальность, устойчивость к ограничениям при использовании TCP 443, поддержка огромного числа платформ (включая устаревшие ОС и бюджетные роутеры), гибкое управление маршрутизацией трафика.
- Минусы: Нагрузка на центральный процессор из-за работы в пространстве пользователя (user-space), высокий расход батареи на смартфонах, относительно долгий процесс первичного рукопожатия и подключения (от 2 до 8 секунд).
3. IKEv2/IPsec: надежная связь для мобильных устройств
IKEv2 (Internet Key Exchange version 2) представляет собой протокол управления ключами, работающий в связке со стеком защиты сетевого трафика IPsec. Разработанный совместно компаниями Microsoft и Cisco, он завоевал статус идеального решения для портативных гаджетов.
Технология MOBIKE и бесшовный роуминг
Ключевая инновация IKEv2/IPsec — встроенный протокол MOBIKE (Mobility and Multihoming Protocol). Он проектировался специально для ситуаций, когда мобильное устройство меняет сетевые интерфейсы прямо во время работы.
Когда вы выходите из дома, смартфон разрывает соединение с Wi-Fi роутером и переключается на вышку сотовой связи LTE/5G. При использовании обычных протоколов текущий туннель обрывается, так как изменяется внешний IP-адрес клиента. IKEv2 с помощью MOBIKE перепривязывает существующую зашифрованную сессию к новому IP-адресу без разрыва туннеля. Для пользователя это выглядит как бесперебойная работа всех приложений.
Плюсы и минусы IKEv2/IPsec
- Плюсы: Нативная поддержка на большинстве мобильных платформ (iOS, Android, macOS, Windows) без необходимости ставить сторонний софт, мгновенный переконнект при смене сети, низкое энергопотребление.
- Минусы: Использование фиксированных UDP-портов (UDP 500 и UDP 4500) делает IPsec легко уязвимым для блокировок в закрытых корпоративных или общедоступных сетях. Настройка собственного сервера IKEv2 технически сложнее, чем установка WireGuard.
4. Обход DPI и маскировка: VLESS, Shadowsocks и Trojan
С усложнением систем фильтрации трафика традиционные протоколы (WireGuard, OpenVPN, IKEv2) всё чаще сталкиваются с ограничениями. В ответ на это развитие получили специализированные протоколы обфускации и маскировки.
Кастомные транспортные протоколы:
- Shadowsocks: Безопасный прокси-протокол, созданный для защиты трафика от анализа. Он шифрует пакеты так, чтобы они выглядели как хаотичный бинарный шум (random data stream), не имеющий характерных заголовков.
- VLESS (Xray/V2Ray): Легковесный протокол без сохранения состояния, не требующий тяжелой первичной авторизации. В сочетании с механизмом Reality или XTLS он способен полностью имитировать TLS-рукопожатие реального зарубежного сайта (например, google.com или microsoft.com). Системы DPI проверяют сертификат и считают, что пользователь просто просматривает легальную веб-страницу.
- Trojan: Протокол, который буквально прячет зашифрованный трафик внутри классического веб-протокола TLS/SSL. Сервер с Trojan ведет себя как обычный веб-сервер: при попытке постороннего сканирования он отдаст обычную стартовую HTML-страницу.
Эти технологии незаменимы в регионах с жесткой фильтрацией и сетями с белыми списками, где стандартные VPN-сочетания мгновенно блокируются по IP или сигнатуре.
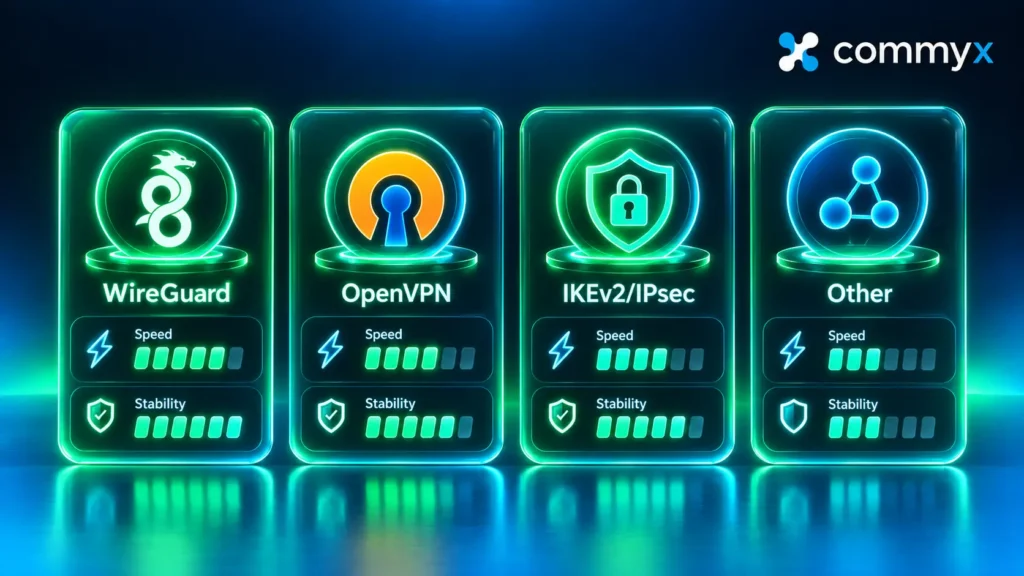
5. Сравнительный анализ скорости, задержки и энергоэффективности
Ниже приведена сводная сравнительная таблица всех ключевых характеристик рассмотренных протоколов:
| Параметр | WireGuard | OpenVPN (UDP) | OpenVPN (TCP) | IKEv2/IPsec | VLESS / Reality |
| Максимальная пропускная способность | До 95% канала | До 75% канала | До 50% канала | До 85% канала | До 90% канала |
| Задержка (Ping) | Минимальная | Низкая | Средняя | Минимальная | Низкая |
| Нагрузка на CPU | Очень низкая | Высокая | Высокая | Низкая | Низкая / Средняя |
| Расход батареи смартфона | Минимальный | Высокий | Очень высокий | Минимальный | Низкий |
| Время установления связи | < 100 мс | 2–5 сек | 3–8 сек | < 500 мс | < 200 мс |
| Переключение сетей (Wi-Fi ↔ LTE) | Нужен реконнект | Требует паузы | Требует паузы | Бесшовно (MOBIKE) | Быстрое восстановление |
| Устойчивость к DPI / блокировкам | Низкая | Средняя | Высокая | Низкая | Максимальная |
6. Детальные сценарии применения: что выбрать под конкретную задачу
Не существует одного протокола, идеального абсолютно для всех условий. Оптимальный выбор зависит от текущего устройства, характера сети и решаемой задачи.
Сценарий А: Стриминг 4K / 8K и скачивание объемных файлов
- Главный приоритет: Максимальная пропускная способность и отсутствие узких мест при декодировании.
- Рекомендуемый выбор:WireGuard. Он обеспечивает наименьшие потери скорости от исходного канала провайдера и практически не загружает процессор компьютера или смарт-ТВ при передаче гигабайтов данных.
Сценарий Б: Онлайн-игры и голосовые каналы (Discord, Zoom)
- Главный приоритет: Минимальный пинг, отсутствие джиттера (колебаний задержки) и потерь пакетов.
- Рекомендуемый выбор:WireGuard или IKEv2/IPsec. Использование UDP-транспорта предотвращает задержки, возникающие при повторных запросах потерянных пакетов в TCP.
Сценарий В: Использование смартфона в городских условиях и поездках
- Главный приоритет: Сохранение заряда аккумулятора и отсутствие «зависаний» интернета при перемещениях.
- Рекомендуемый выбор:IKEv2/IPsec или оптимизированные мобильные клиенты WireGuard. Они стойко переносят смену вышек связи и частые отключения Wi-Fi.
Сценарий Г: Работа в строгих корпоративных сетях или публичном Wi-Fi
- Главный приоритет: Пробивная способность через фаерволы и защита от перехвата данных в открытых сетях.
- Рекомендуемый выбор:OpenVPN (TCP на порту 443) или протоколы маскировки (VLESS / Trojan). Они гарантируют создание туннеля даже там, где заблокированы все сторонние порты.
Подбор протокола под задачи и операционные системы
| Задача / Устройство | Оптимальный выбор | Вторичный выбор | Что лучше избегать |
| ПК (Windows / macOS) — Игры и файлы | WireGuard | OpenVPN (UDP) | OpenVPN (TCP) — из-за высокого пинга |
| Смартфон (iOS / Android) — Каждый день | IKEv2 / IPsec | WireGuard | OpenVPN (TCP) — быстро сажает батарею |
| Роутер (MikroTik / Keenetic / ASUS) | WireGuard | OpenVPN (UDP) | Тяжелые шифры OpenVPN без аппаратного ускорения |
| Сети со строгими ограничениями | VLESS / Trojan / OpenVPN TCP | Shadowsocks | Стандартный WireGuard без обфускации |
7. Практическое руководство по диагностике и настройке
Даже самый быстрый протокол может работать некорректно при неверных параметрах сети. Ниже приведено пошаговое руководство по выявлению и устранению проблем.
Шаг 1: Проверка на утечки данных (DNS & WebRTC Leak Test)
Активация VPN не гарантирует, что ваши DNS-запросы уходят через защищенный туннель.
- Подключите VPN-клиент.
- Перейдите на специализированный веб-ресурс для проверки сетевых утечек.
- Проверьте блок DNS Servers. В нем должны отображаться только IP-адреса выбранного VPN-сервиса. Если там виден IP-адрес вашего локального провайдера (Ростелеком, МТС, Билайн и т.д.), в системе происходит утечка DNS.
- Решение: В настройках VPN-приложения включите опцию «Block non-VPN DNS» или вручную укажите публичные безопасные DNS (1.1.1.1 или 8.8.8.8) в свойствах сетевого адаптера OS.
Шаг 2: Настройка размера MTU (Maximum Transmission Unit)
Если соединение устанавливается, но отдельные сайты не открываются, бесконечно грузятся или на них не отображаются изображения, причиной часто является проблема с размером пакета (MTU). Заголовки VPN-туннеля уменьшают полезный объем пакета, и если итоговый размер превышает лимит провайдера, пакет фрагментируется или отбрасывается.
Алгоритм определения идеального MTU (для Windows через CMD):
ping -f -l 1472 1.1.1.1
Если команда возвращает ошибку «Требуется фрагментация пакета» (Packet needs to be fragmented), уменьшайте число с шагом 10 (например, 1460, 1450, 1420), пока пакеты не станут проходить без потерь. К найденному значению прибавьте 28 байт (заголовки ICMP/IP). Итоговую цифру пропишите в настройках MTU вашего VPN-клиента (для WireGuard стандартное рабочее значение обычно составляет 1280–1420 байт).
Стандартный кадр Ethernet:  [ 1500 байт ]
Заголовки WireGuard / IPsec: [ -60...-80 байт ]
Оптимальный MTU туннеля:    [ 1420 / 1360 байт ]
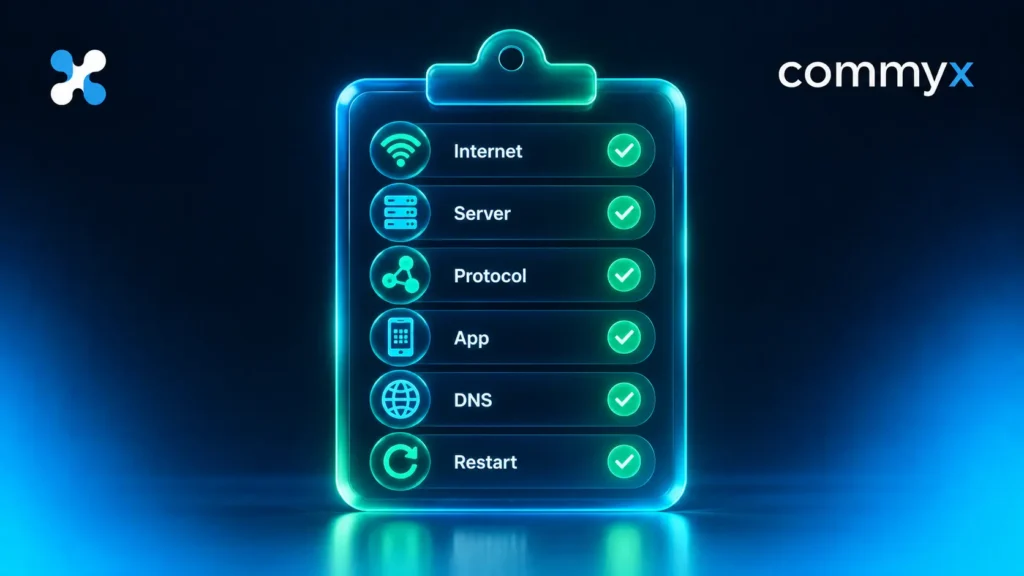
Что делать, если соединение не устанавливается
Если VPN-клиент отказывается подключаться, используйте следующую карту диагностики:
- Сбой рукопожатия (Handshake Timeout):
- Причина: Провайдер блокирует UDP-порты или конкретный IP-адрес сервера.
- Действие: Смените локацию сервера в приложении или переключите протокол на OpenVPN (TCP 443) / VLESS.
- Конфликт сетевых адаптеров:
- Причина: Установленные ранее программы (другие VPN, сторонние фаерволы, виртуальные машины VirtualBox/VMware) создали конфликт виртуальных TAP/TUN драйверов.
- Действие: Перейдите в Диспетчер устройств Windows -> Сетевые адаптеры и отключите неиспользуемые виртуальные интерфейсы (например, TAP-Windows Adapter).
- Зависание сессии при выходе из спящего режима:
- Причина: Операционная система отключает питание сетевой карты для энергосбережения, разрывая сокет туннеля.
- Действие: В свойствах сетевого адаптера снимите галочку «Разрешить отключение этого устройства для экономии энергии».
Заключение и выбор готового решения
Подводя итог сравнению: WireGuard идеален для высокой скорости и игр, OpenVPN остается универсальным инструментом для сложной инфраструктуры, IKEv2 обеспечивает безупречную связь на смартфонах в движении, а кастомные технологии маскировки защищают трафик в условиях жестких сетевых фильтраций.
Самостоятельный выбор, настройка и поддержание рабочих конфигураций под разные операционные системы и провайдеры требуют времени и технических знаний. Если вы хотите получить стабильный интернет без необходимости вручную подбирать параметры, обратите внимание на CommyX VPN.
Сервис специально адаптирован для работы в условиях жестких сетевых ограничений и сетей с белыми списками. Управление доступом, подключение устройств и продление происходят в интуитивном формате через Telegram-бота. Новым пользователям доступен бесплатный 3-дневный тестовый период, позволяющий проверить работу на всех ваших устройствах, а стоимость регулярной подписки начинается от 150 ₽ в месяц за 1 устройство.