Использование VPN-сервиса не гарантирует автоматическую и абсолютную безопасность в сети. Технология лишь перенаправляет ваш интернет-трафик через удаленную инфраструктуру, перекладывая доверие от вашего локального интернет-провайдера на оператора выбранного сервиса. Чтобы подобрать действительно безопасный VPN, необходимо оценивать юрисдикцию компании, условия обработки данных, устойчивость протоколов шифрования и корректность работы встроенных механизмов защиты от сетевых утечек.
1. Репутация и владелец сервиса
Главный рубеж проверки любого сервиса — прозрачность структуры и юрисдикция, в которой зарегистрирована компания-разработчик. Когда вы включаете защищенное соединение, все ваши сетевые запросы проходят через промежуточный узел. Если владелец этого узла анонимен или зарегистрирован в юрисдикции без законодательных требований к защите персональных данных, риски неконтролируемого сбора или продажи информации резко возрастают.
Надежные разработчики публично раскрывают информацию о своей команде, публично публикуют актуальные политику конфиденциальности и условия использования, а также регулярно привлекают независимые исследовательские компании для аудита своей инфраструктуры.
Если продукт позиционируется как полностью бесплатный без каких-либо платных тарифов или ограничений по скорости и трафику, его бизнес-модель неизбежно строится на монетизации пользовательских данных: сборе истории просмотров, таргетировании рекламы или продаже аналитических профилей третьим лицам.
2. Политика логов и конфиденциальности: что скрывается за «vpn без логов»
Маркетинговая формулировка vpn без логов часто вводит пользователей в заблуждение. Технически любая серверная система обрабатывает проходящие через нее сетевые пакеты для поддержания маршрутизации и балансировки нагрузки. Главное различие между сервисами заключается в том, какие типы данных фиксируются на жестких дисках или в оперативной памяти и связываются ли они с вашей личностью.
Все логи принято разделять на три категории:
- Логи активности (Activity Logs): история посещенных доменов и URL-адресов, текст незашифрованных поисковых запросов, скачанные файлы и используемые приложения. Безопасные сервисы никогда не собирают и не хранят подобную информацию.
- Логи подключения (Connection Logs): точное время начала и завершения сессии, объем переданного трафика, реальный IP-адрес клиента и IP-адрес выделенного сервера. Если эти метрики фиксируются с привязкой к аккаунту, по ним можно деанонимизировать пользователя.
- Агрегированная служебная статистика: суммарная нагрузка на сервер, объемы общего трафика и общая статистика ошибок. Эти данные не содержат персональных идентификаторов и используются исключительно для системного администрирования.
При выборе сервиса важно внимательно изучать текст Privacy Policy. В нем должно быть прямо указано, что компания не сохраняет IP-адреса пользователей и историю их сетевых запросов.
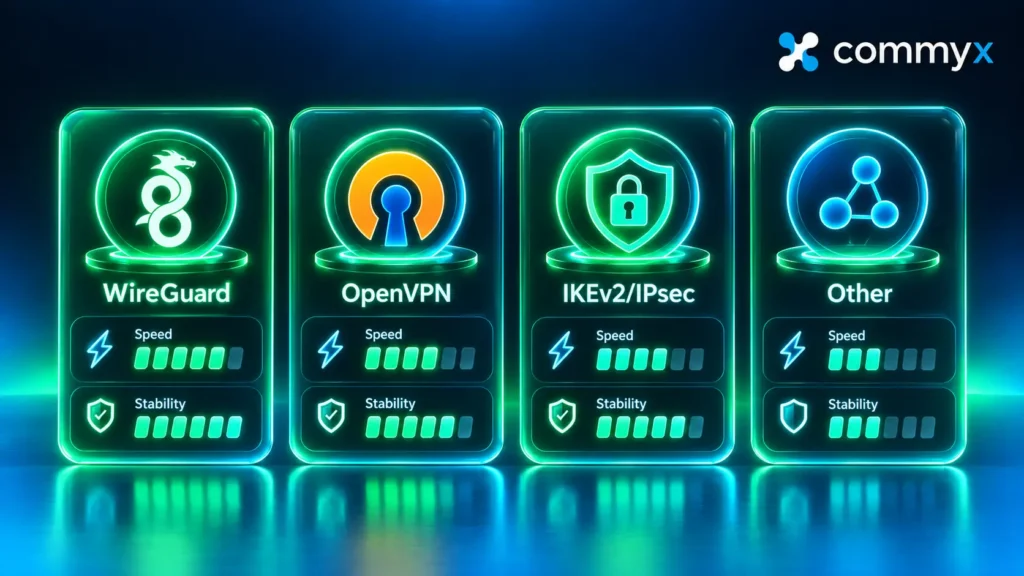
3. Протоколы и шифрование: на чем держится туннель
Безопасность передаваемой информации определяется тем, какой протокол связи и алгоритм шифрования использует приложение. Использование устаревших стандартов создает ложное ощущение защищенности, так как многие из них имеют известные уязвимости.
- PPTP (Point-to-Point Tunneling Protocol): устаревший протокол, разработанный еще в 1990-х годах. Имеет множество фундаментальных уязвимостей в криптографии и не рекомендуется к использованию ни при каких обстоятельствах.
- L2TP/IPsec: обеспечивает достаточный уровень шифрования, но сложен в настройке и часто блокируется сетевыми экранами и провайдерами на уровне корпоративных или публичных сетей.
- OpenVPN: открытый и проверенный временем стандарт, использующий библиотеки OpenSSL и шифрование AES-256. Отличается высокой надежностью, гибкостью настроек и устойчивостью к анализу трафика.
- WireGuard: современный протокол с лаконичной кодовой базой (около 4 000 строк кода против сотен тысяч у OpenVPN). Обеспечивает высокую скорость соединения, минимальную нагрузку на батарею мобильных устройств и использует криптографические примитивы последнего поколения (ChaCha20, Poly1305).
- Shadowsocks, VLESS, Trojan: специализированные протоколы обхода сетевых ограничений, разработка которых направлена на маскировку VPN-трафика под стандартный веб-серфинг (HTTPS) для прохождения через системы глубокого анализа пакетов (DPI).
Для повседневного использования приоритетными являются WireGuard, OpenVPN и специализированные маскируемые протоколы.
4. Защита от DNS- и IP-утечек
Даже при установленном зашифрованном туннеле операционная система компьютера или смартфона может продолжать отправлять DNS-запросы (запросы на перевод текстовых адресов сайтов в числовые IP-адреса) через стандартные DNS-серверы вашего интернет-провайдера. Это явление называется DNS-утечкой (DNS Leak). В результате провайдер видит все домены, к которым вы обращаетесь, даже если содержимое самого трафика зашифровано.
Аналогичная проблема возникает с адресацией IPv6. Если VPN-клиент поддерживает только традиционный протокол IPv4, а ваш провайдер или мобильный оператор выделяет IPv6-адрес, сетевые запросы по протоколу IPv6 будут уходить в сеть в открытом виде, полностью раскрывая ваше реальное местоположение целевым ресурсам.
Качественные приложения включают встроенные модули DNS Leak Protection и IPv6 Leak Protection, которые перехватывают все системные сетевые вызовы и принудительно направляют их внутри защищенного канала.
5. Kill Switch и механизмы аварийного отключения
Беспроводные сети, мобильное покрытие и публичный Wi-Fi склонны к кратковременным разрывам связи. Когда туннель неожиданно падает, операционная система по умолчанию мгновенно переключается на стандартный интернет-канал провайдера, открывая ваш реальный IP-адрес и незашифрованный трафик.
Функция Kill Switch (аварийный выключатель) непрерывно мониторит состояние соединения с VPN-сервером. В момент обрыва связи Kill Switch моментально блокирует весь исходящий и входящий интернет-трафик на уровне сетевого адаптера устройства. Передача данных возобновляется только после того, как защищенный туннель будет полностью восстановлен.
6. Безопасность приложение и обновлений
Приложение VPN-клиента работает в системе с высокими привилегиями, так как оно создаст виртуальные сетевые адаптеры и перехватывает весь трафик устройства. Если само приложение содержит уязвимости или скачано из сомнительного источника, оно становится вектором для атаки.
Основные требования к безопасности клиентского ПО:
- Минимальный набор запрашиваемых разрешений в системе (приложению не требуется доступ к вашим контактам, галерее или файловой системе).
- Регулярный цикл обновлений, закрывающий новые сетевые уязвимости.
- Отсутствие встроенных коммерческих трекеров и сторонних SDK аналитики.
7. Опасные признаки бесплатных неизвестных VPN
Многие пользователи выбирают безопасные vpn приложения, ориентируясь только на оценки в магазинах App Store или Google Play. Однако высокая оценка часто формируется за счет накруток, в то время как само приложение представляет потенциальную угрозу для безопасности данных.
Признаки, которые должны насторожить при выборе сервиса:
- Полное отсутствие платных подписок или понятной бизнес-модели.
- Требование предоставить доступ к списку контактов, SMS, памяти устройства или местоположению.
- Агрессивная интеграция рекламных баннеров и всплывающих окон прямо внутри интерфейса.
- Использование закрытых непрозрачных протоколов без публикации их технического описания.
- Регулярная подмена или внедрение стороннего кода и рекламы в незашифрованные HTTP-страницы, которые просматривает пользователь.
| Параметр оценки | Безопасный сервис | Опасный сервис |
| Юрисдикция | Прозрачная компания с четкой правовой информацией | Анонимные разработчики без указания юрисдикции |
| Логирование | Четкий отказ от сбора IP-адресов и истории посещений | Сбор «обезличенных данных» для передачи партнерам |
| Протоколы | WireGuard, OpenVPN, VLESS, Shadowsocks | Устаревшие PPTP / L2TP или неизвестные протоколы |
| Защита от разрывов | Системный Kill Switch на всех платформах | Отсутствие защиты от падения соединения |
| Монетизация | Прозрачная платная подписка или понятный триал | Полная бесплатность за счет продажи данных и рекламы |
«VPN изменяет то, кто видит ваш интернет-трафик, но не отменяет необходимость доверия к оператору сервиса»
руководство Electronic Frontier Foundation по цифровой безопасности
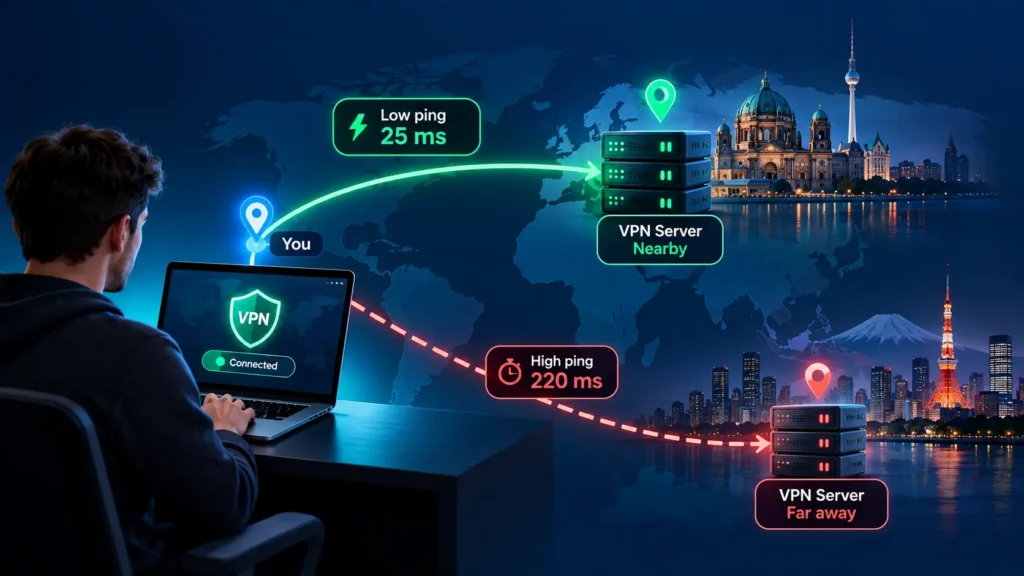
Рейтинг безопасных VPN-сервисов для России в 2026 году
Выбор VPN для использования в России требует учета не только стандартов шифрования, но и устойчивости сервиса к глубокому анализу пакетов (DPI) и автоматическим блокировкам базовых протоколов (WireGuard, OpenVPN). Ниже представлен обзор популярных сервисов, сочетающих сильную криптографию и доступность.
1. CommyX VPN
Сервис, специально спроектированный для устойчивой работы в условиях жестких сетевых ограничений и белых списков. В отличие от зарубежных гигантов, чьи стандартные протоколы регулярно подпадают под фильтрацию провайдеров, CommyX VPN использует архитектуру, маскирующую зашифрованный трафик под обычное веб-соединение.
- Особенности: Подключение, получение настроек, продление и управление устройствами выполняются напрямую через удобного Telegram-бота, что исключает блокировку самого приложения-каталога.
- Безопасность: Работает в сетях с белыми списками, гарантирует шифрование трафика и не запрашивает персональные данные при регистрации.
- Платформы:iOS/iPadOS, Android, Windows, Android TV (также представлены инструкции для macOS, Linux и Apple TV).
- Цена: От 150 ₽ в месяц. Годовой тариф доступен от 1170 ₽. Доступен бесплатный тестовый период на 3 дня.
2. Proton VPN
Швейцарский сервис, обладающий высокой репутацией в сфере приватности. Создатели сервиса — команда ученых и инженеров из ЦЕРН.
- Особенности:Серверная инфраструктура Secure Core предварительно пропускает трафик через защищенные бункеры в Швейцарии, Исландии и Швеции до того, как направить его к целевому сайту.
- Безопасность:Строгая политика No-Logs, регулярный независимый аудит кодовой базы, полностью открытые исходные коды клиентских приложений. Включает собственный протокол Stealth для обхода DPI.
- Цена: Доступен ограниченный бесплатный тариф. Платная подписка VPN Plus стоит от $2.99 в месяц при оплате на 2 года (около 280–300 ₽/мес) или $9.99 при помесячной оплате.
3. Mullvad VPN
Шведский сервис, ставший стандартом среди специалистов по кибербезопасности благодаря концепции минимизации идентификационных данных.
- Особенности: При регистрации не требуется даже адрес электронной почты. Сервис генерирует случайный 16-значный номер аккаунта, который служит единственным идентификатором.
- Безопасность: Полностью отказался от использования жестких дисков на серверах в пользу RAM-инфраструктуры (данные стираются при любой перезагрузке). Поддерживает оплату наличными в конверте и криптовалютой.
- Цена: Фиксированная цена без скрытых условий — €5 в месяц (около 500 ₽) независимо от длительности подписки.
4. ExpressVPN
Один из самых узнаваемых глобальных VPN-брендов с огромной серверной сетью по всему миру, часто рекламируемый в международных медиа и технологических блогах.
- Особенности: Использует собственный проприетарный протокол Lightway, обеспечивающий мгновенное подключение и экономию заряда аккумулятора на мобильных устройствах.
- Безопасность: Технология TrustedServer (запуск серверов исключительно в оперативной памяти), автоматический Kill Switch и защита от всех видов утечек.
- Цена: От $2.99 в месяц при оформлении двухлетнего плана (около 300 ₽/мес) до $12.99 при ежемесячной оплате.
Сравнительный анализ сервисов
| Сервис | Работа в условиях блокировок (DPI) | Оплата картами РФ / Способ подключения | Тестовый период | Стоимость в месяц |
| CommyX VPN | Высокая (оптимизирован под белые списки) | Да (через Telegram-бот) | 3 дня бесплатно | От 150 ₽ |
| Proton VPN | Средняя (требует протокол Stealth) | Нет (криптовалюта / иностр. карты) | Ограниченный бесплатный тариф | От ~$3 (~300 ₽) |
| Mullvad VPN | Средняя | Нет (криптовалюта / наличные / иностр. карты) | Нет | Фиксированно €5 (~500 ₽) |
| ExpressVPN | Переменная (зависит от узла) | Нет (иностранные карты / PayPal) | 30 дней money-back | От ~$3 (~300 ₽) |
При выборе сервиса учитывайте способ оплаты и простоту настройки: международные сервисы требуют наличия зарубежных банковских карт или навыков работы с криптовалютой, тогда как решения вроде CommyX VPN предлагают адаптированную оплату и автоматическую выдачу настроек прямо в привычном мессенджере.
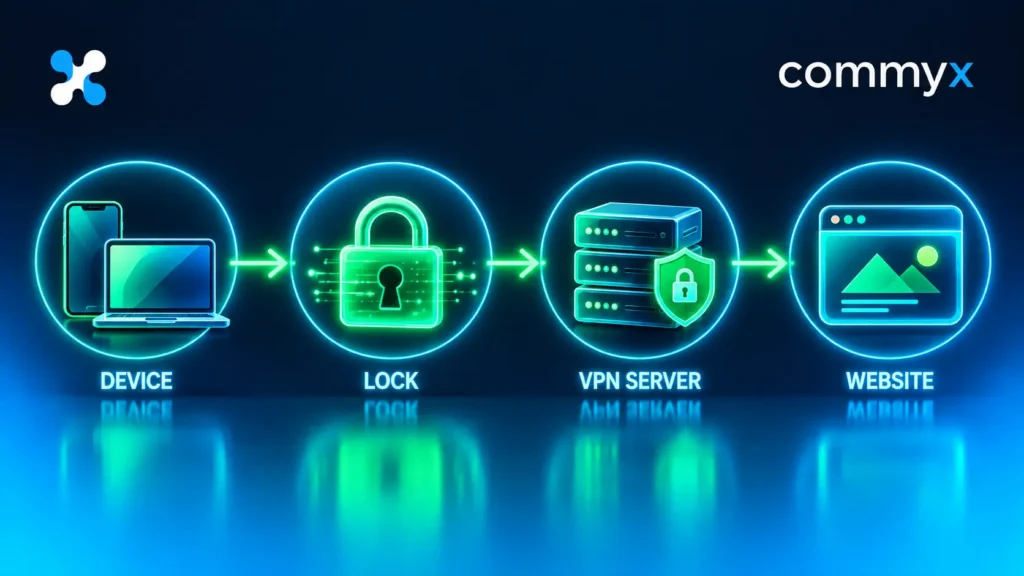
Практический сценарий проверки нового сервиса (Test Before Use)
Перед тем как использовать новый сервис для повседневных задач, проведите комплексную проверку:
- Фиксация базовых параметров: отключите туннель и перейдите на специализированный сервис проверки сетевых параметров (например,
ipleak.netили2ip.ru). Запишите свой текущий IPv4/IPv6-адрес и имя интернет-провайдера. - Проверка смены IP и геопозиции: запустите VPN-клиент, выберите удаленный сервер и обновите страницу проверки. Адрес должен измениться, а провайдером должен указываться хостинг-провайдер выбранного сервера.
- Тестирование DNS Leak: выполните расширенный тест DNS на странице проверки. В списке ответивших DNS-серверов не должно быть узлов, принадлежащих вашему реальному интернет-провайдеру или расположенных в вашей стране.
- Проверка защиты от разрыва (Kill Switch Test): активируйте туннель, запустите фоновую загрузку файла или непрерывный пинг до любого узла, после чего отключите адаптер Wi-Fi или выдерните сетевой кабель на 3 секунды. Интернет на устройстве должен быть полностью заблокирован до момента переподключения к серверу, без прохождения пакетов через стандартный канал.
Точки отказа: что делать, если стандартный совет не помог
Если даже при включенном VPN данные продолжают протекать или соединение работает нестабильно, проверьте следующие специфические точки отказа:
- Утечка через WebRTC в браузерах: технологии реального времени (WebRTC) в Chrome, Firefox или Edge могут запрашивать локальные и внешние IP-адреса напрямую у сетевого адаптера в обход системной таблицы маршрутизации. Для устранения проблемы используйте браузерные расширения, блокирующие WebRTC.
- Конфликт с антивирусным ПО и встроенными сетевыми экранами: сторонние антивирусы с функцией сетевого сканирования или фильтрации SSL-трафика часто перехватывают пакеты до того, как они попадают в виртуальный туннель, выбивая VPN-клиент из сети.
- Ограничения на уровне провайдеров и белых списков: если провайдер использует жесткие профили фильтрации трафика или блокирует стандартные порты WireGuard и OpenVPN, обычное подключение работать не будет. В таких условиях стандартные протоколы заменяются на протоколы маскировки трафика.
Заключение
Главный вывод при оценке любого VPN-сервиса — сам по себе туннель не делает пользователя полностью анонимным и не гарантирует абсолютную безопасность. Технология перенаправляет ваш трафик через удаленный узел, поэтому ключевым фактором становится доверие к самому оператору. Безопасный сервис определяет не агрессивная реклама, а прозрачная юридическая юрисдикция, реальный отказ от сохранения логов активности, использование современных протоколов шифрования (WireGuard, VLESS, OpenVPN) и наличие защитных механизмов вроде Kill Switch и DNS Leak Protection.
Перед окончательным выбором всегда проверяйте сервис на практике: зафиксируйте ваш IP-адрес до и после подключения, проведите тесты на утечку DNS и WebRTC, а также убедитесь в устойчивости связи при разрыве соединения. Если вы находитесь в условиях жесткой фильтрации трафика или работаете в сетях с белыми списками, стандартные зарубежные сервисы могут оказаться неэффективными из-за блокировки их базовых протоколов.
Если вам нужен надежный инструмент, адаптированный к сложным сетевым ограничениям, обратите внимание на CommyX VPN. Сервис спроектирован для устойчивой работы в сетях с белыми списками, а все управление подпиской, получение настроек и добавление устройств происходят прямо в Telegram-боте. Вы можете протестировать все возможности сервиса без риска — для проверки доступно 3 бесплатных дня, после чего стоимость подписки составляет всего от 150 ₽ в месяц.