Сообщества по кибербезопасности помогают специалистам обмениваться опытом, разбирать ошибки средств защиты, обсуждать уязвимости, осваивать новые инструменты и участвовать в профессиональных соревнованиях. Но для аналитика SOC, AppSec-инженера и пентестера нужны разные площадки.
Для общего профессионального общения подойдёт secinfosec. Вопросы безопасности разработки можно обсуждать в DevSecOps RU, а для пентестинга есть тематический чат Pentesting & AppSec. Если нужен подробный технический разбор, полезнее использовать форум Codeby или профессиональные ресурсы OWASP.
Для начинающих специалистов и участников CTF существуют отдельные образовательные сообщества Hack The Box, TryHackMe и CTFtime.
В этом материале собраны проверенные площадки, критерии выбора, практические сценарии и рекомендации по безопасному обсуждению рабочих задач. Отдельно разберём, когда можно задавать вопрос публично, а когда необходимо обращаться в закрытый канал технической поддержки или раскрытия уязвимостей.
Где общаются специалисты по кибербезопасности: быстрый выбор
Начните с определения своей специализации и типа задачи.
| Направление | Площадка | Для чего подходит |
|---|---|---|
| Общее сообщество ИБ | secinfosec | Общение пентестеров, исследователей и специалистов по защите |
| AppSec и DevSecOps | DevSecOps RU | Безопасность разработки, CI/CD, контейнеры, инструменты защиты |
| Пентестинг и AppSec | Pentesting & AppSec | Обсуждение тестирования безопасности приложений и методик |
| Технические вопросы по ИБ | Codeby | Форум, практические разборы, цифровая криминалистика |
| Безопасность веб-приложений | OWASP Slack | AppSec, стандарты, проекты и локальные сообщества |
| Обучение пентесту | Hack The Box Community | Лаборатории, упражнения, профессиональное общение |
| Обучение и CTF | TryHackMe Community | Учебные задания, командные мероприятия, Discord |
| CTF-соревнования | CTFtime | Календарь турниров, команды, разборы заданий |
| Разборы киберугроз | MITRE ATT&CK, Хабр ИБ | Тактики атакующих, исследовательские публикации |
Важное различие: профессиональный чат, учебная платформа и официальный источник данных об угрозах выполняют разные задачи. Например, MITRE ATT&CK — база знаний, а не чат для личных консультаций.
Для большинства специалистов достаточно двух-трёх ресурсов: сообщества по своей специализации, площадки для подробных технических обсуждений и официальной документации.
Русскоязычные Telegram-чаты по кибербезопасности
Telegram удобен для профессионального общения, вопросов о настройке инструментов и обмена ссылками на исследования.
Но перед вступлением важно проверить тематику группы и её правила. Не каждое сообщество с названием «Cybersecurity» или «Информационная безопасность» предназначено для технической помощи.
secinfosec — общее сообщество специалистов по ИБ
Ссылка: t.me/secinfosec
Русскоязычный чат, в описании которого прямо указана аудитория: пентестеры, исследователи безопасности и другие специалисты по информационной безопасности.
В группе запрещены криминальные предложения, реклама, оскорбления и политические обсуждения.
Это подходящая площадка для обмена профессиональным опытом и обсуждения технических вопросов, которые не требуют раскрытия конфиденциальной информации.
Например, здесь можно обсудить:
- Выбор подхода к анализу событий безопасности.
- Различия между средствами защиты.
- Практические особенности работы инструментов.
- Результаты опубликованных исследований.
- Методики тестирования в разрешённых средах.
- Обучение и профессиональное развитие.
Однако общий чат не всегда подходит для длинной диагностики.
Если требуется приложить сложную конфигурацию SIEM, большой фрагмент лога или несколько примеров правил корреляции, лучше использовать форум или подготовить короткий воспроизводимый пример.
DevSecOps RU — безопасность разработки и инфраструктуры
Ссылка: t.me/devsecops_ru
Русскоязычное сообщество DevSecOps, посвящённое пересечению разработки, эксплуатации инфраструктуры и безопасности.
В описании группы есть ссылка на подборку материалов awesome-devsecops_ru.
Здесь уместны вопросы о:
- SAST и DAST-проверках.
- Анализе сторонних зависимостей (SCA).
- Сканировании контейнерных образов.
- Безопасности Kubernetes.
- Управлении секретами.
- Проверках Infrastructure as Code.
- Формировании и использовании SBOM.
- Контроле безопасности CI/CD-пайплайнов.
Например, если после добавления SAST в пайплайн команда получает сотни предупреждений, полезнее обсудить правила приоритизации и работу с ложными срабатываниями, чем просто спрашивать, как отключить проверки.
Когда выбирать этот чат: если безопасность необходимо встроить в процесс разработки, а не только проверить уже готовую систему.
Если проблема заключается исключительно в работе GitLab Runner или Docker Engine, дополнительно может понадобиться профильное сообщество соответствующего инструмента.
Pentesting & AppSec — чат по тестированию безопасности
Ссылка: t.me/pentesting_channel_chat
Группа, связанная с каналом «Пентестинг & Security QA & SDET».
В её описании указано, что чат предназначен для интересующихся пентестингом.
Подходящие темы:
- Методологии оценки защищённости приложений.
- Подготовка к разрешённому тестированию.
- Работа с Burp Suite и аналогичными инструментами.
- Анализ уже опубликованных уязвимостей.
- Оформление отчётов по результатам проверки.
- Образовательные лаборатории и CTF.
При обсуждении реального проекта нельзя публиковать сведения о неустранённых уязвимостях заказчика без его разрешения.
Кроме того, профессиональный пентест предполагает наличие согласованного объёма работ — scope, включая разрешённые системы, методы и ограничения.
Если вопрос относится к конкретной находке в рабочем продукте, предпочтительнее использовать приватную коммуникацию с владельцем системы.
Форумы по информационной безопасности: Codeby, OWASP и профессиональные ресурсы
Для сложных технических вопросов форум часто удобнее Telegram.
В отдельной теме можно описать условия возникновения проблемы, прикрепить обезличенный пример и последовательно фиксировать результаты исследования.
Codeby — русскоязычный форум по информационной безопасности
Ссылка: codeby.net
Codeby объединяет множество технических направлений, связанных с кибербезопасностью.
На форуме есть разделы по безопасности веб-приложений, тестированию на проникновение, цифровой криминалистике, сетевой безопасности, анализу вредоносного ПО и обучению.
Площадка подойдёт для поиска ранее опубликованных разборов, вопросов по инструментам и обмена техническим опытом.
Например, полезно изучить обсуждения:
- Безопасности веб-приложений.
- Обнаружения и классификации уязвимостей.
- Работы средств анализа трафика.
- Методик пентеста.
- DFIR и анализа инцидентов.
- Подготовки к CTF.
При этом Codeby — открытый форум с пользовательскими публикациями разного качества. Наличие материала на площадке не подтверждает его безопасность или техническую корректность.
Перед использованием опубликованного инструмента проверяйте источник, назначение и возможные последствия его запуска.
OWASP — сообщество безопасности приложений
Сайт: owasp.org
Slack: owasp.org/slack/invite
OWASP — международная некоммерческая организация, развивающая открытые проекты, образовательные материалы и профессиональные сообщества по безопасности программного обеспечения.
В официальном Slack доступны каналы проектов и локальных отделений OWASP, обсуждения мероприятий и взаимодействие с участниками сообщества.
Для AppSec-инженеров особенно полезны:
- OWASP Top 10 — обзор распространённых категорий рисков веб-приложений.
- OWASP ASVS — требования для проверки безопасности приложений.
- OWASP Web Security Testing Guide — методология тестирования веб-приложений.
Разница между ними важна.
OWASP Top 10 помогает ориентироваться в рисках, ASVS используется для формирования проверяемых требований безопасности, а WSTG — для организации технических проверок.
Когда выбирать OWASP: если вам нужна не отдельная команда или инструмент, а системный подход к безопасности приложения.
Хабр: информационная безопасность
Ссылка: habr.com/ru/hubs/infosecurity
На Хабре публикуются исследования уязвимостей, разборы инцидентов, статьи о средствах защиты и инженерной практике.
Площадка полезна для изучения подходов, сравнения инструментов и профессиональных обсуждений в комментариях.
Однако это прежде всего контентная платформа, а не оперативный чат технической поддержки.
Используйте её для изучения опыта и поиска тематических материалов, а не как основной канал срочного реагирования на инцидент.
Как выбрать сообщество: SOC, AppSec, пентест или CTF
Специалистам разных направлений нужны разные форматы общения.
| Ваша задача | Куда обращаться | Что подготовить |
|---|---|---|
| Настроить правило детектирования в SIEM | Общее ИБ-сообщество, технический форум по инструменту | Обезличенный пример события и логика правила |
| Разобраться с ложными срабатываниями WAF | AppSec/DevSecOps, сообщество производителя WAF | Тип запроса, условная конфигурация, причину блокировки |
| Обсудить SAST или сканирование зависимостей | DevSecOps RU, OWASP | Тип проверки, правило, синтетический пример |
| Подготовить методику пентеста | Pentesting & AppSec, OWASP | Цель проверки и ограничения разрешённого scope |
| Разобрать CTF-задание | Hack The Box, TryHackMe, CTFtime | Название лаборатории, этап затруднения, выполненные проверки |
| Проверить технические выводы после инцидента | DFIR/SOC-сообщество, профильный форум | Обезличенную хронологию и диагностическую гипотезу |
| Сообщить о найденной уязвимости | Владелец продукта, программа Bug Bounty, PSIRT | Приватный отчёт с подтверждением проблемы |
Главное правило: не любой вопрос по безопасности допустимо обсуждать публично.
Если требуется раскрыть данные действующего инцидента, внутреннюю инфраструктуру компании или информацию о непатченной уязвимости, сначала используйте внутренние согласованные каналы.
CTF-комьюнити и Discord-серверы для изучения кибербезопасности
Capture The Flag (CTF) — соревнования и учебные задания по информационной безопасности, выполняемые в специально подготовленной среде.
Они позволяют изучать методы защиты, анализа систем и поиска уязвимостей без необходимости тестировать чужие ресурсы.
CTFtime — соревнования и разборы заданий
Ссылка: ctftime.org
CTFtime публикует календарь соревнований, информацию о командах и технические разборы задач — writeups.
На площадке представлены разные направления: web, reverse engineering, forensics, cryptography, binary exploitation и другие.
Новичку полезно начать с задач, соответствующих его знаниям, а после завершения соревнования изучить опубликованные решения.
Но не стоит сразу читать готовый writeup до самостоятельной попытки: основную образовательную ценность создаёт процесс поиска решения.
Hack The Box — практика в изолированных лабораториях
Сайт: hackthebox.com
Сообщество: официальный Discord Hack The Box
Hack The Box предлагает учебные машины, задачи и лаборатории для практики навыков безопасности.
В официальном Discord предусмотрены тематические обсуждения лабораторий, профессиональных вопросов и карьерного развития.
Это хороший формат для обучения через практические задания.
Например, если вы застряли на этапе анализа учебной машины, можно описать выполненные проверки и попросить направление для дальнейшего исследования.
При этом необходимо соблюдать правила площадки, в том числе ограничения на публикацию готовых решений и результатов активных заданий.
TryHackMe — учебные маршруты и сообщество
Сайт и сообщество: tryhackme.com/community
TryHackMe предлагает образовательные сценарии и практические упражнения для специалистов разного уровня.
В официальном Discord проходят обсуждения лабораторий, учебные мероприятия и CTF.
В документации TryHackMe отдельно рекомендуется описывать, где именно возникло затруднение, и перечислять уже выполненные действия.
Например, вместо сообщения «Не могу пройти комнату, дайте ответ» лучше написать:
«Работаю над учебной лабораторией по анализу журналов. Проверил временные метки и исходные события, но не понимаю, какие признаки позволяют связать их в одну последовательность. Подскажите, на что обратить внимание».
Такой формат помогает освоить метод, а не просто получить готовый ответ.
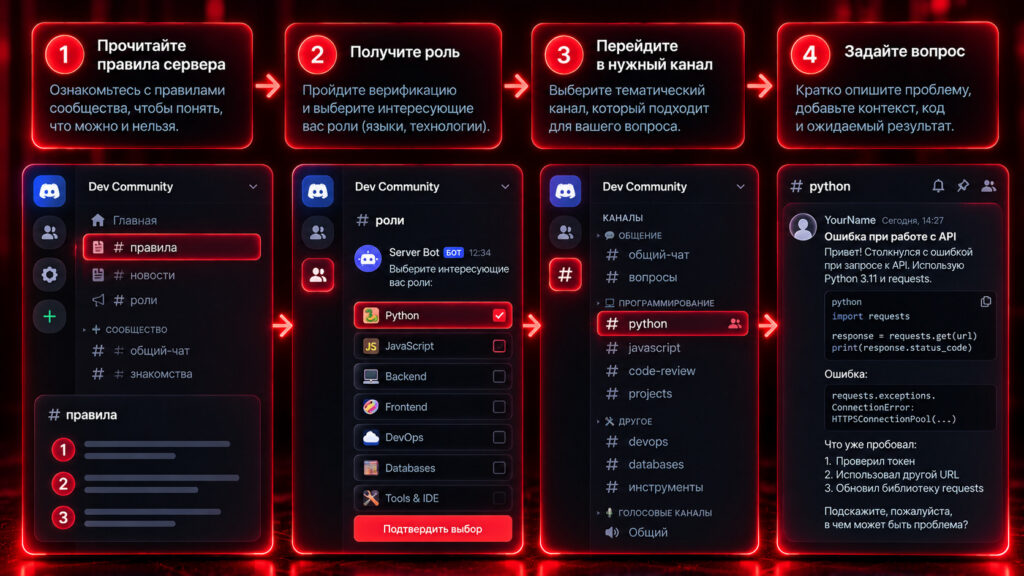
Как отличить профессиональное ИБ-сообщество от опасного ресурса
При поиске чатов по кибербезопасности встречаются группы совершенно разного характера.
Некоторые ориентированы на профессиональное обучение и защиту систем. Другие распространяют подозрительные инструменты, предлагают нелегальные услуги или публикуют украденные данные.
Оценить площадку можно по нескольким критериям.
| Признак | Профессиональное сообщество | Повод насторожиться |
|---|---|---|
| Тематика | Защита систем, исследования, обучение | Продажа чужих аккаунтов и доступов |
| Технические материалы | Документация, исследования, открытый код | Непроверенные бинарные файлы и архивы |
| Работа с уязвимостями | Согласованное раскрытие, анализ исправлений | Предложения атаковать чужие системы |
| Правила | Понятная модерация и ограничения | Реклама незаконных услуг без реакции модераторов |
| Источники | Вендоры, CVE, NVD, MITRE, исследователи | Непроверенные слухи и «секретные эксплойты» |
| Отношение к данным | Запрет на публикацию персональных сведений | Открытое распространение дампов и учётных данных |
Важно избегать чрезмерных обобщений: сама по себе регистрация на техническом форуме, чтение исследований или изучение методов атак не означает противоправную деятельность.
Правовые риски определяются конкретными действиями, полномочиями, применимым законодательством и обстоятельствами.
Для практикующего специалиста главный критерий — наличие разрешения на тестирование и соблюдение границ своей работы.
Responsible Disclosure: что делать, если обнаружена уязвимость
Профессиональное сообщество может помочь изучить методологию поиска уязвимостей, но не должно заменять официальный канал сообщения о проблеме.
Для этого используется подход Coordinated Vulnerability Disclosure (CVD) — скоординированное раскрытие уязвимостей.
Его цель — обеспечить безопасную передачу информации ответственным сторонам и согласовать дальнейшее исправление и публикацию.
Как найти канал для сообщения об уязвимости
Многие организации публикуют правила раскрытия на сайте или используют файл:
https://example.com/.well-known/security.txt
Стандарт этого файла описан в RFC 9116.
В документе есть важное уточнение:
“Researchers shouldn’t assume that the presence or absence of a ‘security.txt’ file grants or denies permission for security testing.”
RFC 9116
Перевод: «Исследователям не следует считать, что наличие или отсутствие файла security.txt предоставляет или запрещает разрешение на тестирование безопасности».
Это принципиальное ограничение.
Наличие security.txt не означает разрешения на пентест. Возможность проведения проверки определяется политикой владельца ресурса, договором или условиями программы Bug Bounty.
Безопасная последовательность действий
- Изучите правила программы или договора. Проверьте разрешённые системы, методы тестирования и ограничения.
- Не выходите за пределы разрешённого scope. Не расширяйте проверку на другие системы без согласования.
- Соберите минимальное подтверждение проблемы. Не извлекайте чужие данные и не нарушайте работу сервиса.
- Передайте сведения приватно. Используйте назначенный контакт, программу Bug Bounty или канал безопасности производителя.
- Согласуйте дальнейшее раскрытие. Соблюдайте сроки, правила и ограничения соответствующей программы.
Публикация технических подробностей не всегда требует ожидания конкретного события вроде выхода патча — условия координации различаются. Важно руководствоваться применимой политикой раскрытия и согласованием с ответственными сторонами.
Если вы обнаружили признаки реального взлома, утечку или активную эксплуатацию, используйте процедуры реагирования на инциденты. Это отдельный процесс, отличный от обычного сообщения об уязвимости продукта.
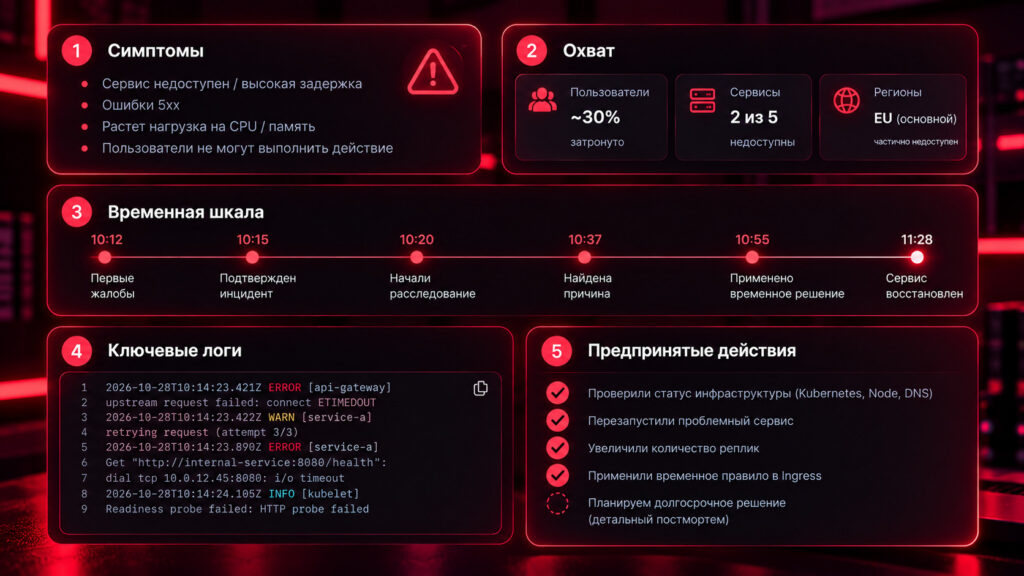
Практический сценарий: как обсудить подозрительный алерт SOC без раскрытия данных
Рассмотрим типичную ситуацию аналитика центра мониторинга безопасности.
Проблема: после обновления серверного приложения SIEM начал генерировать большое число срабатываний по правилу подозрительного запуска процесса.
Неясно, связано ли изменение с легитимным поведением приложения, ошибкой правила или реальной угрозой.
Публиковать исходные журналы компании в Telegram нельзя без соответствующего разрешения.
Шаг 1. Отделить наблюдение от предположения
Наблюдение: после изменения версии приложения возросло число событий, соответствующих правилу.
Предположение: обновление изменило поведение процесса и вызвало ложные срабатывания.
Эти два утверждения не равнозначны.
Не следует объявлять события безопасными, пока причина не проверена.
Шаг 2. Подготовить обезличенный пример
Вместо полного события с именами пользователей, хостами и сетевыми адресами подготовьте синтетический пример.
Сохраните только те поля, которые необходимы для обсуждения логики детектирования.
| Поле | Условное значение |
|---|---|
| Тип события | Process creation |
| Источник | Windows endpoint |
| Категория процесса | Служебный процесс приложения |
| Родительский процесс | Условный сервис |
| Результат правила | Alert triggered |
| Изменение окружения | Обновление приложения |
| Вопрос | Как отделить ожидаемое поведение от подозрительного? |
Шаг 3. Сформулировать вопрос
После обновления приложения возросло число срабатываний правила мониторинга запуска процессов.
Проверили, что часть событий возникает при штатном запуске сервиса. Однако пока не установлено, являются ли все срабатывания ложными.
Подготовили синтетические записи с той же структурой событий и логикой правила.
Какие признаки стоит учитывать при уточнении условия детектирования, чтобы не исключить действительно подозрительное поведение?
Такой вопрос не раскрывает внутреннюю инфраструктуру и позволяет получить методологическую помощь.
Шаг 4. Проверить предложение на тестовых данных
Если участники советуют изменить правило, сначала сравните его поведение на контрольных примерах.
Оцените, не перестало ли оно обнаруживать ранее известные подозрительные сценарии.
Главный принцип: уменьшение количества алертов само по себе не доказывает улучшение детектирования.
Цель — повысить качество сигнала, сохранив необходимое покрытие угроз.
Как безопасно публиковать логи, конфигурации и технические материалы
Специалисты ИБ работают с особенно чувствительной информацией: журналами безопасности, сетевыми событиями, индикаторами компрометации и описаниями уязвимостей.
Поэтому при обращении за помощью следует использовать минимальный воспроизводимый пример без конфиденциальных данных.
| Материал | Что можно обсуждать | Что нельзя раскрывать без разрешения |
|---|---|---|
| SIEM-правило | Обезличенную логику корреляции | Реальные внутренние логи и сведения об инфраструктуре |
| WAF-конфигурация | Синтетический пример условия | Закрытые адреса и параметры защиты |
| PCAP | Формат анализа, искусственный трафик | Реальные пользовательские сессии и чувствительные данные |
| Отчёт пентеста | Методологию и структуру документа | Неустранённые находки конкретного заказчика |
| Malware analysis | Общедоступное исследование, безопасные индикаторы | Вредоносные образцы через открытый чат |
| Bug Bounty | Правила участия и общие вопросы | Приватные отчёты и материалы вне условий раскрытия |
Как оформлять индикаторы компрометации
Если необходимо привести подозрительный адрес, используйте defanging — изменение записи, чтобы она не превращалась в активную ссылку.
Например:
hxxps://example[.]com/path
Для демонстрации принципа лучше использовать условные домены и документационные IP-адреса.
Однако defanging не обезличивает информацию: реальный вредоносный домен остаётся узнаваемым. Поэтому его публикация должна соответствовать правилам организации и установленному порядку обмена данными об угрозах.
Не рекомендуется скачивать или запускать файлы от незнакомых участников сообществ. Даже изолированная лаборатория требует надлежащей настройки и понимания ограничений защиты.
CVE, NVD, CISA KEV и MITRE ATT&CK: где проверять информацию из чата
Профессиональные обсуждения полезны для интерпретации угроз, но первоисточники помогают проверить факты.
Особенно важно различать несколько ресурсов, которые часто упоминаются вместе.
| Источник | Что содержит | Для чего использовать |
|---|---|---|
| CVE | Идентификаторы публично известных уязвимостей | Однозначно определить уязвимость |
| NVD | Дополнительные сведения и оценки уязвимостей | Изучить характеристики и применимость |
| CISA KEV | Уязвимости с подтверждённой эксплуатацией | Учитывать фактическую эксплуатацию при приоритизации |
| MITRE ATT&CK | Тактики и техники злоумышленников | Описывать поведение атакующих и строить детектирование |
| БДУ ФСТЭК | Российский банк данных угроз и уязвимостей | Использовать сведения при защите информационных систем |
| НКЦКИ | Информация о компьютерных инцидентах и угрозах | Проверять официальные сообщения и рекомендации |
Важно не путать наличие CVE и подтверждённую эксплуатацию.
Уязвимость может иметь высокий показатель CVSS, но это не означает, что она уже используется злоумышленниками в реальных атаках.
В свою очередь, попадание в CISA KEV означает наличие свидетельств эксплуатации.
При определении приоритета исправления нужно также учитывать доступность уязвимой системы, применимость дефекта к конкретной конфигурации и потенциальное влияние на организацию.
Как проверить информацию из Telegram
Если участник чата сообщает о новой критической уязвимости:
- Найдите официальный бюллетень производителя.
- Проверьте, какие версии действительно затронуты.
- Изучите доступность исправления или рекомендованных мер.
- Уточните, подтверждена ли эксплуатация.
- Сопоставьте информацию с собственной инфраструктурой.
Это помогает отделять реальные риски от неподтверждённых сообщений.
Как оценить качество сообщества по кибербезопасности
Не стоит выбирать профессиональную площадку только по количеству участников.
Хорошее сообщество специалистов по информационной безопасности отличается содержательными дискуссиями, соблюдением правил и ответственным отношением к данным.
Обратите внимание на следующие признаки:
- Соответствие специализации. В чате обсуждают именно SOC, AppSec, пентест или интересующее вас направление.
- Проверяемость информации. Участники ссылаются на исследования, бюллетени и документацию.
- Качество аргументации. Есть объяснения и методы проверки, а не только категоричные советы.
- Активная модерация. Подозрительные предложения, реклама незаконных услуг и спам ограничиваются.
- Отношение к конфиденциальности. Никто не требует раскрывать учётные данные или внутренние документы.
- Актуальная активность. В истории присутствуют содержательные технические обсуждения.
Если группа ориентирована исключительно на репосты новостей, она может быть хорошим информационным каналом, но не обязательно подходит для профессиональных консультаций.
Начинающим также полезно оценить отношение участников к вопросам по базовой теории.
Конструктивное сообщество помогает понять направление исследования, а не просто отправляет читать документацию без объяснений.
Частые вопросы о сообществах по кибербезопасности
Где найти русскоязычный чат по информационной безопасности?
Для общего профессионального общения можно использовать secinfosec. Для безопасности разработки существует DevSecOps RU, а для пентестинга — Pentesting & AppSec.
Есть ли форум по информационной безопасности на русском?
Да. Codeby содержит технические разделы по различным направлениям ИБ. Также полезные исследования публикуются на Хабре. При использовании форумных материалов проверяйте источник, актуальность и безопасность рекомендаций.
Где общаются специалисты SOC и Blue Team?
Для общих вопросов подойдут профессиональные ИБ-сообщества, а для конкретных инструментов — специализированные площадки их разработчиков. При обсуждении рабочих событий используйте только разрешённые к публикации и обезличенные данные.
Где обсуждать DevSecOps и AppSec?
Начните с DevSecOps RU и OWASP Slack. Для обсуждения проверок безопасности приложений, требований и методологий дополнительно используйте проекты OWASP ASVS и WSTG.
Где найти сообщество пентестеров?
В Telegram есть Pentesting & AppSec. Для обучения полезны Hack The Box, TryHackMe и материалы Codeby. Практические проверки реальных систем проводятся только в рамках соответствующих полномочий.
Где искать CTF-команду?
Начните с CTFtime и официальных сообществ Hack The Box или TryHackMe. На CTFtime можно найти турниры, информацию о командах и опубликованные разборы задач.
Можно ли обсуждать найденную уязвимость в публичном чате?
Общие методологические вопросы допустимы, но конкретную неустранённую уязвимость в чужой системе следует раскрывать в соответствии с политикой владельца и условиями программы. Обычно для этого предусмотрен приватный канал сообщения о проблеме.
Как безопасно получить помощь с настройкой SIEM?
Создайте синтетическое событие, сохраните структуру необходимых полей и опишите логику правила. Не отправляйте реальные журналы безопасности, данные сотрудников и внутренние сетевые сведения без разрешения.
Чем профессиональное ИБ-сообщество отличается от хакерского форума?
Название само по себе ничего не гарантирует. Оценивайте правила, тематику, качество материалов и отношение к законности проверок. Профессиональные площадки ориентированы на обучение, исследования, защиту систем и обмен проверяемыми знаниями.
Что делать, если в чате никто не отвечает?
Проверьте, соответствует ли вопрос специализации группы. Уточните технический контекст и результаты диагностики. Если проблема связана с конкретным инструментом, используйте его документацию, форум или официальный канал поддержки.
Вывод: какое сообщество по кибербезопасности выбрать
Полезное профессиональное сообщество определяется не числом участников, а соответствием вашим задачам.
Для общего общения подойдут Telegram-чаты специалистов по ИБ. Для безопасности разработки — DevSecOps RU и OWASP. Для практики пентеста и обучения — специализированные группы, Hack The Box, TryHackMe и CTFtime. Для глубокого технического разбора пригодятся тематические форумы и официальные ресурсы производителей.
При этом кибербезопасность предъявляет дополнительные требования к профессиональному общению: нельзя раскрывать закрытые данные, публиковать уязвимости вне согласованного порядка или применять непроверенные инструменты к чужой инфраструктуре.
Лучший подход — использовать сообщества для обмена опытом и проверки гипотез, а решения принимать на основании подтверждённых фактов, официальной документации и собственных процедур безопасности.
Если нужны дополнительные профессиональные группы по информационной безопасности, программированию, Linux, DevOps и другим IT-направлениям, посмотрите раздел IT-чатов CommyX. Более широкий выбор тематических Telegram-сообществ доступен в каталоге чатов.